Web Filtering چیست؟

Web Filtering چیست؟ راهنمای کامل فیلترینگ وب در فایروال‌های نسل جدید


Web Filtering چیست؟ راهنمای کامل فیلترینگ وب در فایروال‌های نسل جدید

بیش از ۹۰٪ حملات سایبری از طریق وب انجام می‌شوند. کاربری که یک سایت آلوده را باز کند، حتی بدون دانلود فایل، ممکن است آلوده شود:

  • Malware Drive-by
  • Exploit Web
  • سایت‌های Phishing
  • اسکریپت‌های تزریقی
  • بدافزارهای مرورگری
  • Ransomware Downloaders

به همین دلیل است که Web Filtering یکی از مهم‌ترین قابلیت‌های امنیت شبکه در فایروال‌های نسل جدید (NGFW) محسوب می‌شود.

Web Filtering به سازمان‌ها اجازه می‌دهد:

  • سایت‌های خطرناک را مسدود کنند
  • وب‌سایت‌ها را بر اساس دسته‌بندی کنترل کنند
  • محتوای نامناسب را محدود کنند
  • سایت‌های ناشناس و جدید را بررسی کنند
  • ترافیک HTTP/HTTPS را تحلیل کنند
  • رفتار کاربران را مدیریت کنند

این قابلیت، پایه امنیت وب است و بدون آن، شبکه در برابر اکثر حملات وب آسیب‌پذیر خواهد بود. برای درک بهتر پایه‌ها می‌توانید مقاله «فایروال چیست؟» و «NGFW چیست؟» را هم مطالعه کنید.


Web Filtering دقیقاً چیست؟

Web Filtering یا «فیلترینگ وب»، یک سیستم هوشمند است که وب‌سایت‌ها را بر اساس:

  • محتوای سایت
  • رفتار صفحه
  • دسته‌بندی (Category)
  • Reputation (اعتبار دامنه)
  • تاریخچه حملات
  • ساختار URL
  • تحلیل ترافیک با کمک SSL Inspection

ارزیابی و کنترل می‌کند. اگر سایتی مخرب باشد، Web Filtering در لحظه:

  • آن را مسدود می‌کند
  • به کاربر هشدار می‌دهد
  • آدرس را قرنطینه می‌کند
  • و رفتار مرورگر را متوقف می‌کند

چرا Web Filtering در سال 2026 یک ضرورت است؟

فضای وب امروز بسیار خطرناک‌تر از گذشته است. سایت‌های آلوده در عرض چند ساعت ساخته و حذف می‌شوند و بسیاری از حملات سایبری در سایت‌هایی انجام می‌شود که ظاهراً بی‌خطرند.

Web Filtering برای این موارد ضروری است:

  • جلوگیری از حملات فیشینگ
  • جلوگیری از آلوده شدن کاربران به بدافزار
  • مسدودسازی دامنه‌های جدید و ناشناس
  • جلوگیری از اتصال به سایت‌های C&C
  • مدیریت استفاده کاربران از اینترنت
  • جلوگیری از اتلاف پهنای باند
  • افزایش Productivity کارکنان
  • جلوگیری از ریسک‌های حقوقی (وب‌سایت‌های نامناسب)

طبق گزارش Cisco، بیش از ۷۰٪ حملات با یک کلیک اشتباه کاربر آغاز می‌شود.


Web Filtering چگونه کار می‌کند؟

عملکرد Web Filtering ترکیبی از چند فناوری است:

  • URL Categorization (دسته‌بندی URL)
  • Reputation Database (اعتبار دامنه)
  • SSL Inspection
  • DPI – Deep Packet Inspection
  • DNS Filtering
  • Anti-Malware Web Engine

فایروال در لحظه بررسی می‌کند که:

  • آدرس وب‌سایت در چه دسته‌بندی قرار دارد
  • دامنه سابقه حمله داشته یا نه
  • محتوای صفحه ایمن است یا آلوده
  • رفتار اسکریپت‌ها مشکوک است یا نه
  • ارتباط با C&C برقرار می‌شود یا خیر

برای اجرای این قابلیت، وجود SSL Inspection و DPI در فایروال نسل جدید بسیار مهم است.


دسته‌بندی‌های رایج در Web Filtering

فایروال‌های پیشرفته مانند FortiGate و Sophos XGS معمولاً صدها دسته‌بندی دارند. مهم‌ترین دسته‌ها:

  • Malware
  • Phishing
  • Hacking
  • Spyware
  • Adult
  • Games
  • Streaming
  • Social Media
  • News
  • Finance
  • Health
  • Shopping
  • Newly Registered Domains (NDR)

سازمان می‌تواند برای هر دسته:

  • اجازه دهد
  • محدود کند
  • یا مسدود کند


Web Filtering چگونه کار می‌کند؟ (معماری فنی)

Web Filtering برخلاف تصور، فقط یک «لیست سایت» نیست. این سیستم از چندین موتور تحلیلی استفاده می‌کند که در کنار هم، یک دیوار دفاعی هوشمند در برابر حملات وب ایجاد می‌کنند. در ادامه ساختار فنی Web Filtering را مرحله‌به‌مرحله بررسی می‌کنیم.

۱. URL Categorization — دسته‌بندی هوشمند وب‌سایت‌ها

وب‌سایت‌ها ابتدا براساس دسته‌بندی (Category) طبقه‌بندی می‌شوند:

  • Social Media
  • Games
  • Streaming
  • Adult
  • Malicious Websites
  • Phishing
  • Proxy/Anonymizer
  • Hacking
  • Shopping
  • News
  • Finance
  • Newly Registered Domains (NDR)

هر سایت در یک یا چند دسته قرار می‌گیرد. بر اساس سیاست سازمان، فایروال تصمیم می‌گیرد:

  • Allow (اجازه)
  • Block (مسدود)
  • Monitor (نظارت)
  • Limit (محدودیت)

۲. Web Reputation – اعتبار دامنه بر اساس پایگاه تهدیدات

Web Reputation یکی از دقیق‌ترین روش‌های تشخیص سایت‌های خطرناک است. فایروال اعتبار دامنه را براساس اطلاعات Threat Intelligence بررسی می‌کند:

  • آیا دامنه سابقه حمله دارد؟
  • آیا قبلاً محتوای آلوده میزبانی کرده؟
  • آیا به Botnet مرتبط بوده؟
  • آیا رفتار DNS غیرعادی دارد؟
  • آیا ساختار URL مشکوک است؟

اگر Reputation پایین باشد، فایروال دامنه را فوراً مسدود می‌کند.


۳. DPI — تحلیل عمیق صفحات وب

DPI فقط بسته را عبور نمی‌دهد، بلکه محتوا را کامل بررسی می‌کند:

  • اسکریپت‌های جاوااسکریپت
  • پکت‌های HTML/JSON
  • API Callها
  • لینک‌های مخفی
  • ریدایرکت‌ها
  • فرمان‌های مخرب
  • فایل‌های دانلودی

نتیجه: سایت آلوده حتی اگر SSL داشته باشد نیز شناسایی می‌شود.

۴. SSL Inspection — بررسی واقعی سایت‌های HTTPS

۹۰٪ سایت‌ها HTTPS هستند. بدون SSL Inspection، Web Filtering فقط می‌تواند URL را ببیند ولی محتوای صفحه را نمی‌تواند تحلیل کند.

وقتی SSL Inspection فعال باشد، فایروال می‌تواند:

  • محتوای صفحه را کامل بررسی کند
  • اسکریپت‌های مخرب را شناسایی کند
  • Payloadها را تحلیل کند
  • درخواست‌های مشکوک را مسدود کند

۵. Anti-Malware Web Engine

این موتور تخصصی برای شناسایی موارد زیر طراحی شده:

  • Ransomware Downloaders
  • Malware Injection
  • Exploit Kits
  • ران‌تایم‌های آلوده
  • اسکریپت‌های Zero-Day
  • فایل‌های مخرب (exe, dll, zip, js)

هرگونه فایل یا اسکریپت مشکوک در لحظه Block یا Quarantine می‌شود.

۶. DNS Filtering — مسدودسازی دامنه‌های آلوده قبل از اتصال

DNS Filtering اجازه می‌دهد دامنه‌های مخرب حتی قبل از برقراری اتصال HTTPS مسدود شوند. DNS Filtering به‌ویژه برای:

  • Botnet C&C
  • دامنه‌های فیشینگ
  • دامنه‌های جدید (NDR)
  • دامنه‌های Disposable
  • دامنه‌های بدون Reputation

ضروری است.

۷. تشخیص و جلوگیری از حملات فیشینگ

Web Filtering با ترکیب:

  • URL Categorization
  • Web Reputation
  • SSL Inspection
  • DPI

می‌تواند سایت‌های فیشینگ را قبل از اینکه کاربر صفحه را ببیند مسدود کند. این قابلیت برای جلوگیری از:

  • دزدیده شدن رمز عبور
  • نفوذ به سرویس‌هایی مثل Office 365
  • حملات بانکی جعلی
  • صفحات Login جعلی

حیاتی است.


مزایای Web Filtering برای امنیت و مدیریت شبکه

Web Filtering یکی از اصلی‌ترین ابزارهای دفاعی شبکه‌های سازمانی است و مزایای متعددی دارد که آن را به یک ضرورت امنیتی تبدیل می‌کند.

۱. جلوگیری از دسترسی به سایت‌های آلوده و فیشینگ

بیشترین حملات سایبری از طریق وب رخ می‌دهند. یک کلیک اشتباه روی یک سایت آلوده می‌تواند منجر به:

  • نصب بدافزار
  • سرقت اطلاعات
  • نفوذ به سیستم
  • دانلود روت‌کیت‌ها
  • راه‌اندازی Ransomware

Web Filtering سایت‌های:

  • مخرب
  • تازه‌ثبت‌شده (NDR)
  • دارای سابقه حمله
  • مرتبط با C&C
  • فیشینگ

را قبل از لود شدن مسدود می‌کند. در این مسیر معمولاً DPI و IPS هم به کمک Web Filtering می‌آیند.

۲. جلوگیری از اتلاف پهنای باند

بسیاری از سایت‌ها و سرویس‌ها پهنای باند زیادی مصرف می‌کنند:

  • YouTube
  • TikTok
  • Streaming Platforms
  • سایت‌های دانلود حجیم
  • بازی‌های آنلاین

Web Filtering می‌تواند این دسته‌ها را:

  • مسدود
  • محدود
  • یا زمان‌بندی کند

تا پهنای باند سازمان برای سرویس‌های مهم آزاد بماند.

۳. افزایش Productivity و کاهش زمان تلف‌شده

سایت‌های غیرکاری مثل:

  • شبکه‌های اجتماعی
  • بازی‌ها
  • سرگرمی
  • سایت‌های چت
  • محتوای غیر مرتبط

می‌توانند بهره‌وری کارکنان را کاهش دهند. Web Filtering می‌تواند دسترسی به این سایت‌ها را:

  • در ساعات کاری مسدود
  • در ساعات غیرکاری آزاد کند

یا برای نقش‌های مختلف به‌صورت دقیق تنظیم شود.

۴. جلوگیری از فعالیت Botnet و ارتباطات C&C

بدافزارهای پیشرفته و روت‌کیت‌ها برای دریافت دستورات با سرورهای C&C ارتباط می‌گیرند. Web Filtering:

  • این دامنه‌ها را شناسایی
  • ارتباط را مسدود
  • و دستگاه آلوده را قرنطینه می‌کند

این قابلیت برای حفاظت از شبکه در برابر باج‌افزار بسیار مهم است.


معایب Web Filtering (قابل مدیریت)

هیچ سیستم امنیتی خالی از چالش نیست. Web Filtering هم محدودیت‌هایی دارد.

۱. نیاز به SSL Inspection

برای بررسی محتوای واقعی صفحه، SSL Inspection لازم است. بدون آن Web Filtering فقط URL را می‌بیند.

۲. احتمال False Positive

گاه‌گاهی ممکن است سایت‌های سالم در دسته‌بندی اشتباه قرار بگیرند. البته این موضوع قابل اصلاح است.

۳. نیاز به به‌روزرسانی مداوم دیتابیس

برای تشخیص سایت‌های جدید و حملات روز، دیتابیس باید همیشه آپدیت باشد.


کاربردهای سازمانی Web Filtering

Web Filtering در سناریوهای زیر ضروری است:

  • سازمان‌هایی با تعداد کاربر بالا
  • شرکت‌هایی با اطلاعات حساس
  • شبکه‌هایی با چند VLAN
  • محیط‌های دارای BYOD
  • سازمان‌هایی که کاربران از VPN استفاده می‌کنند
  • محیط‌هایی که نیاز به کنترل دسترسی دقیق دارند
  • شرکت‌هایی که به SaaS و سرویس‌های ابری وابسته‌اند

تشخیص تهدیدات پنهان با Web Filtering

Web Filtering قادر است حملاتی را که هیچ ابزار دیگری قادر به تشخیص آن نیست، شناسایی کند:

  • اسکریپت‌های Drive-by Download
  • فیشینگ پیشرفته
  • دامنه‌های بدافزاری جدید
  • حملات Watering Hole
  • لینک‌های مخفی‌شده در iFrame
  • Redirectهای مشکوک
  • WebShellها در صفحات آلوده

این توانایی یکی از مهم‌ترین دلایل اهمیت Web Filtering است.

جدول مقایسه Web Filtering روشن / خاموش

وضعیت امنیت جلوگیری از فیشینگ کنترل پهنای باند کاهش ریسک کاربر شناسایی سایت‌های جدید
روشن بسیار بالا عالی کامل قوی پیشرفته
خاموش پایین بسیار ضعیف محدود کم تقریباً صفر


جمع‌بندی — Web Filtering پایه‌ای‌ترین لایه امنیت وب در سازمان‌ها

دنیای وب امروز بیشترین حجم حملات سایبری را در خود جای داده است. کاربر تنها با بازکردن یک صفحه وب آلوده ممکن است:

  • به بدافزار مبتلا شود
  • فایل‌هایش رمزگذاری شود
  • حساب‌های کاربری‌اش سرقت شود
  • به قربانی فیشینگ تبدیل شود
  • یا حتی شبکه داخلی سازمان آلوده گردد

Web Filtering تنها سیستمی است که می‌تواند این تهدیدات را قبل از لود شدن صفحه شناسایی و مسدود کند.

Web Filtering با کمک:

  • URL Categorization
  • Reputation Analysis
  • DPI
  • SSL Inspection
  • Anti-Malware Web Engine
  • DNS Filtering

یک لایه دفاعی کامل ایجاد می‌کند که هم امنیتی است و هم مدیریتی.

برای سازمان‌هایی که:

  • کاربران زیاد دارند
  • پهنای باند محدود دارند
  • مورد هدف حملات فیشینگ قرار می‌گیرند
  • از SaaS و سرویس‌های ابری استفاده می‌کنند
  • نیاز به کنترل اینترنت کارکنان دارند

Web Filtering یک ضرورت است، نه یک انتخاب.


 پرسش‌های متداول درباره Web Filtering

۱. آیا Web Filtering بدون SSL Inspection کار می‌کند؟

بله، اما بسیار محدود. بدون SSL Inspection فقط نام دامنه بررسی می‌شود، نه محتوای صفحه.

۲. بهترین برند برای Web Filtering چیست؟

FortiGate، Sophos، Cisco و Palo Alto بهترین Web Filtering را ارائه می‌دهند.

۳. آیا Web Filtering باعث کندی اینترنت می‌شود؟

خیر، اگر NGFW مناسب انتخاب شود. در فایروال‌های مدرن این قابلیت کاملاً بهینه شده است.

۴. آیا Web Filtering می‌تواند سایت‌های فیشینگ را شناسایی کند؟

بله. Web Filtering ترکیبی از Reputation، DPI و SSL Inspection را برای شناسایی فیشینگ استفاده می‌کند.

۵. آیا امکان محدود کردن برخی سایت‌ها به‌جای مسدودسازی وجود دارد؟

بله. می‌توان دسترسی را “Limit”، “Monitor” یا “Schedule” کرد.

۶. آیا Web Filtering برای شبکه‌های کوچک هم لازم است؟

اگر کاربران امکان کلیک روی سایت‌های ناشناس دارند—بله.

۷. آیا Web Filtering جایگزین آنتی‌ویروس است؟

خیر، اما نقش متفاوتی دارد. Web Filtering جلوی ورود تهدید را می‌گیرد؛ آنتی‌ویروس تهدید واردشده را حذف می‌کند.


اگر Web Filtering درست تنظیم نشود، امنیت شبکه از بین می‌رود

اگر می‌خواهید:

  • Web Filtering را به‌صورت استاندارد فعال کنید
  • سیاست‌های مناسب برای کارکنان تنظیم کنید
  • دامنه‌های آلوده را مسدود کنید
  • فیشینگ را به‌صورت کامل حذف کنید
  • یا مناسب‌ترین فایروال را انتخاب کنید

تیم آرن شبکه در خدمت شماست.

📞 021-91303148
🌐 www.arennetwork.com

 اشتباه رایج در راه‌اندازی فایروال

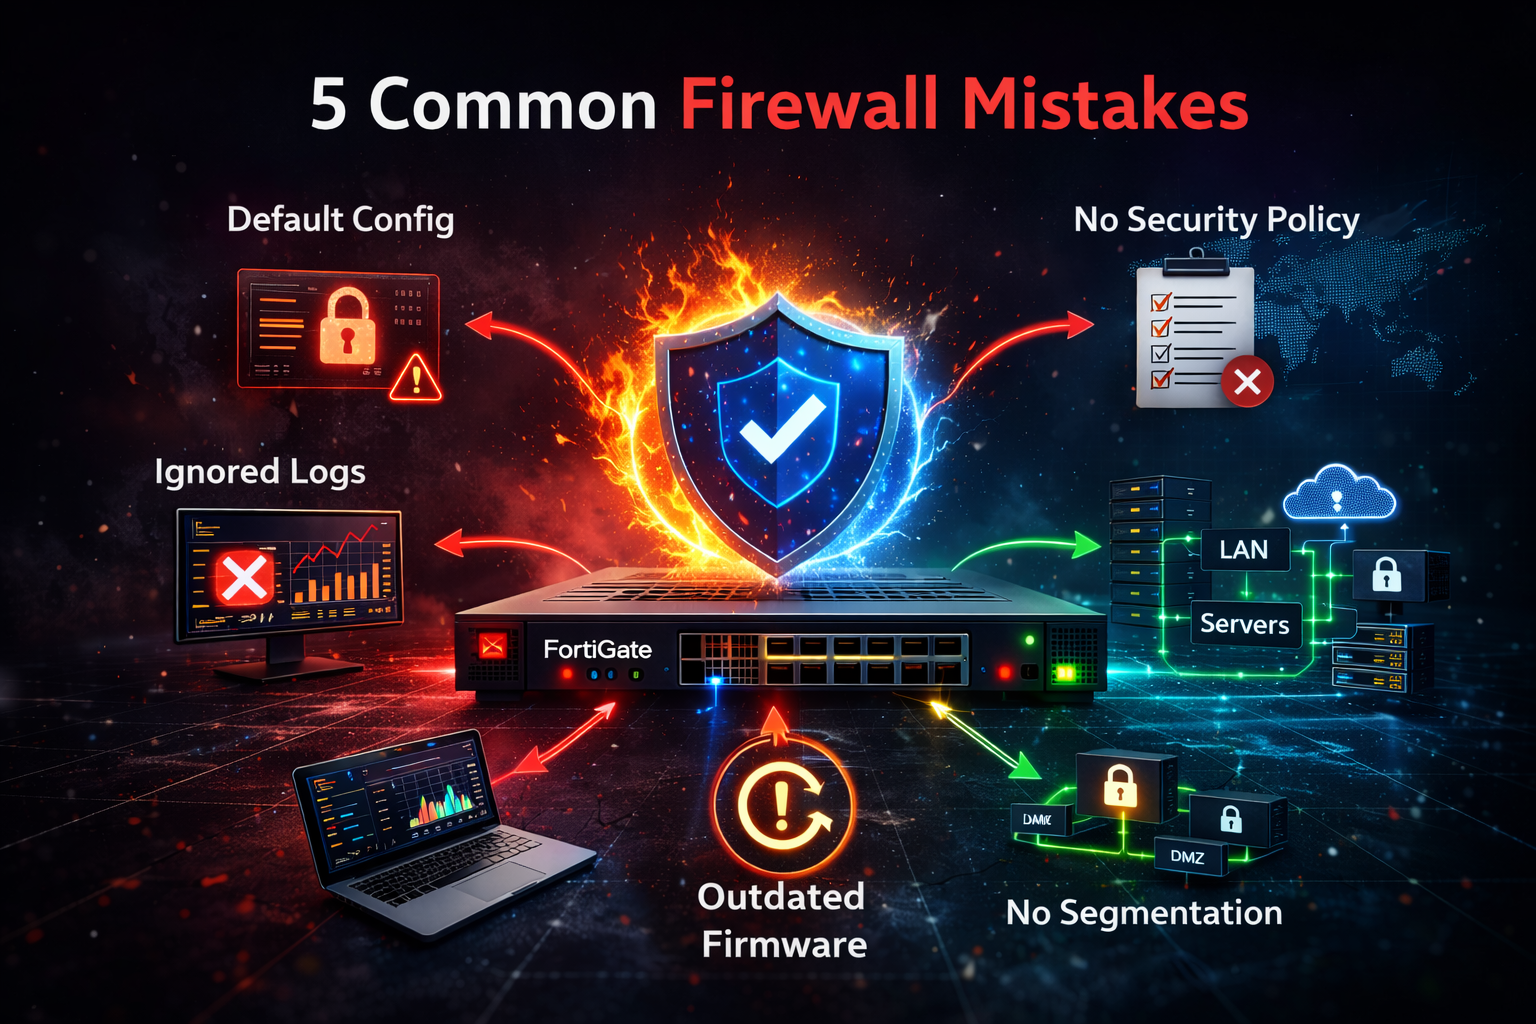
5 اشتباه رایج در راه‌اندازی فایروال و روش جلوگیری از آن‌ها (راهنمای تخصصی 2026)

5 اشتباه رایج در راه‌اندازی فایروال و روش جلوگیری از آن‌ها (راهنمای تخصصی 2026)

فایروال، قلب امنیت شبکه سازمانی است — اما تنها داشتن فایروال هرگز امنیت واقعی ایجاد نمی‌کند. بیش از ۷۰٪ نفوذهای سازمانی به دلیل پیکربندی اشتباه فایروال، ضعف سیاست‌های امنیتی و عدم بررسی لاگ‌ها اتفاق می‌افتد.

به بیان ساده:
❗ فایروال اشتباه پیکربندی‌شده = یک دروازه باز برای مهاجمان

بسیاری از شرکت‌ها، مخصوصاً کسب‌وکارهای کوچک و متوسط، فایروال را نصب می‌کنند اما:

  • تنظیمات پیش‌فرض را تغییر نمی‌دهند
  • سیاست امنیتی مشخصی ندارند
  • لاگ‌ها را تحلیل نمی‌کنند
  • از قابلیت‌های NGFW مثل IPS و SSL Inspection استفاده نمی‌کنند

نتیجه؟ ضعف امنیتی، اختلال شبکه و در نهایت افزایش ریسک حملات سایبری.

در این مقاله به‌صورت تخصصی و عملی بررسی می‌کنیم که ۵ اشتباه رایج در تنظیم فایروال چیست و چگونه می‌توانید آن‌ها را در فایروال‌هایی مانند FortiGate و Sophos XGS اصلاح کنید تا امنیت شبکه به سطح استانداردهای ۲۰۲۵ برسد.


اشتباه شماره ۱: اعتماد به تنظیمات پیش‌فرض فایروال

بزرگ‌ترین دام امنیتی در سازمان‌ها، استفاده از Default Configuration است. تنظیمات پیش‌فرض صرفاً برای کارکرد اولیه دستگاه هستند؛ نه امنیت سازمان شما.

    پیامدهای این اشتباه

  • باز بودن پورت‌های حساس و غیرضروری
  • سیاست‌های دسترسی بسیار آزاد (Open Access)
  • عدم فعال‌سازی قابلیت‌های اصلی فایروال
  • امکان دور زدن فایروال توسط کاربران و برنامه‌ها
  • افزایش Attack Surface و احتمال نفوذ

تنظیمات پیش‌فرض تقریباً در همه برندها ضعیف‌اند — از جمله Fortinet، Sophos، Cisco، Palo Alto.

 راه‌حل‌های تخصصی و عملی

 ۱. بازبینی کامل تنظیمات پس از نصب

بلافاصله بعد از راه‌اندازی:

  • Ruleها
  • Profiles
  • Services
  • NAT Policies
  • پورت‌های باز

را بررسی و شخصی‌سازی کنید.

 ۲. سیاست طلایی “Default Deny”

هر ترافیکی که اجازه نداشته باشد باید مسدود شود. این سیاست مهم‌ترین ستون امنیت شبکه است و از اصول بهترین روش‌های پیکربندی فایروال محسوب می‌شود.

 ۳. فعال‌سازی پروفایل‌های امنیتی NGFW

در FortiGate فعال کنید:

  • IPS
  • Web Filter
  • Application Control
  • Antivirus
  • SSL Inspection

در Sophos XGS فعال کنید:

  • IPS
  • Threat Protection
  • Zero-Day Protection
  • Web Filtering
  • Application Control

 ۴. ثبت و تاریخچه تغییرات (Change Log)

هیچ Rule نباید ناشناس باشد. مستندسازی باعث جلوگیری از اشتباهات آینده می‌شود.


 اشتباه شماره ۲: نبود سیاست امنیتی مکتوب (Security Policy)

داشتن فایروال بدون سیاست امنیتی، مثل داشتن ماشین بدون قوانین رانندگی است. اگر سیاست مشخصی نباشد، هر مدیر یا تکنسین طبق سلیقه و سبک خود Rule ایجاد می‌کند و شبکه بعد از مدتی تبدیل می‌شود به:

  • مجموعه‌ای از Ruleهای تکراری
  • دسترسی‌های ناامن
  • سیاست‌های بدون منطق
  • اختلال در سرویس‌ها

 پیامدهای نداشتن Security Policy

  • نبود استاندارد واحد برای ایجاد Rule
  • افزایش احتمال خطاهای انسانی
  • ایجاد مسیرهای مخفی و غیرمجاز در شبکه
  • کاهش دید مدیر شبکه روی ترافیک
  • دشواری در بررسی حملات و Incident Response

 راه‌حل‌های حرفه‌ای

 ۱. تدوین سند Security Policy

این سند باید شامل موارد زیر باشد:

  • چه کسانی اجازه ایجاد Rule دارند؟
  • چه کسانی دسترسی تغییر یا حذف Rule دارند؟
  • چه پورت‌هایی همیشه بسته باشند؟
  • چه شبکه‌هایی نیاز به Segmentation دارند؟
  • چه Logهایی باید ثبت شوند؟

 ۲. استفاده از نقش‌ها (RBAC)

در فایروال‌ها نقش‌های مختلف ایجاد کنید:

  • Admin
  • Auditor
  • Analyst
  • Read-Only

برای جلوگیری از دستکاری‌های ناخواسته ضروری است.

 ۳. بازبینی دوره‌ای قوانین

حداقل هر ۹۰ روز یک‌بار:

  • Ruleهای تکراری حذف شوند
  • Ruleهای قدیمی تمیز شوند
  • پورت‌های غیرضروری بسته شوند

این کار سخت اما حیاتی است.


 اشتباه شماره ۳: نادیده گرفتن لاگ‌ها و گزارش‌های فایروال

یکی از خطرناک‌ترین اشتباهات در مدیریت امنیت شبکه این است که مدیران شبکه، لاگ‌ها و گزارش‌ها را فعال نمی‌کنند یا آن‌ها را بررسی نمی‌کنند. لاگ‌ها در واقع «چشم فایروال» هستند.

بدون تحلیل لاگ، شما:

  • نمی‌دانید چه کسی از کجا وارد شبکه شده
  • نمی‌دانید چه حمله‌ای در حال انجام است
  • نمی‌دانید کدام Rule درست کار نمی‌کند
  • نمی‌دانید کدام سیستم آلوده شده

به همین دلیل، سازمان‌هایی که لاگ‌ها را بررسی نمی‌کنند، معمولاً ماه‌ها دیرتر از حمله باخبر می‌شوند.

 پیامدهای نادیده گرفتن لاگ‌ها

  • حملات تدریجی (Slow Attack) بدون شناسایی باقی می‌مانند
  • مشکلات Ruleها و پیکربندی دیر شناسایی می‌شود
  • هشدارهای حمله (Alert) اصلاً دیده نمی‌شوند
  • امکان بررسی Incident Response از بین می‌رود
  • ریسک نفوذ داخلی (Insider Threat) افزایش می‌یابد

 راه‌حل‌های حرفه‌ای

 ۱. فعال‌سازی Logging در تمام Ruleهای کلیدی

مخصوصاً برای Ruleهای زیر:

  • ترافیک ورودی (Inbound)
  • ترافیک DMZ
  • VPN
  • ترافیک اینترنت کاربران داخلی
  • ترافیک بلاک‌شده (Blocked Traffic)

 2. استفاده از ابزارهای مانیتورینگ امنیتی

در فایروال‌های سازمانی:

FortiGate:

  • FortiAnalyzer
  • FortiView
  • Security Fabric Analytics

Sophos XGS:

  • Sophos Central Firewall Reporting (CFR)
  • Threat Analysis Center

این ابزارها دید ۳۶۰ درجه‌ای از ترافیک می‌دهند.

 ۳. تنظیم هشدارهای خودکار (Alert)

هشدارها باید در شرایط زیر فعال باشند:

  • Bruteforce Login
  • Port Scan
  • Botnet Activity
  • DoS / DDoS
  • ترافیک غیرمعمول کاربران
  • افزایش ترافیک یک پروتکل خاص

 ۴. ارسال گزارش‌ها برای مدیر شبکه

تنظیم کنید که گزارش‌ها:

  • روزانه
  • هفتگی
  • ماهانه

به ایمیل مدیر شبکه ارسال شوند.


 اشتباه شماره ۴: به‌روزرسانی نکردن فریمور (Firmware) فایروال

فریمور فایروال مثل سیستم‌عامل دستگاه است. اگر آپدیت نشود، فایروال:

  • در برابر حملات جدید بی‌دفاع می‌ماند
  • عملکردش کند یا ناپایدار می‌شود
  • قابلیت‌های NGFW به‌روز نمی‌شوند
  • با سرویس‌های جدید ناسازگار می‌شود

طبق گزارش Fortinet و Sophos، بیش از ۴۰٪ حملات موفق روی دستگاه‌هایی انجام می‌شود که بیش از یک سال آپدیت نشده‌اند.

 پیامدهای آپدیت نکردن فایروال

  • باقی ماندن آسیب‌پذیری‌های مهم بدون Patch
  • مشکلات سازگاری با سیستم‌های جدید
  • افت کارایی IPS و AV
  • کاهش پایداری دستگاه
  • باز شدن راه حملات Zero-Day

 راه‌حل حرفه‌ای

 ۱. به‌روزرسانی دوره‌ای (سه‌ماهه) فریمور

حداقل هر ۳ ماه یک بار نسخه جدید را نصب کنید.

 ۲. بررسی Release Notes

ببینید در نسخه جدید:

  • چه مشکلاتی رفع شده؟
  • چه قابلیت‌هایی اضافه شده؟
  • چه باگ‌هایی برطرف شده؟

 ۳. گرفتن بکاپ قبل از آپدیت

هیچ‌وقت آپدیت Firmware را بدون Backup انجام ندهید.

 ۴. آپدیت مرحله‌ای در شبکه‌های بزرگ

در شبکه‌های Enterprise، آپدیت باید طبق این ترتیب انجام شود:

  1. دستگاه Backup
  2. دستگاه Standby
  3. دستگاه Active

(در HA Cluster این روش استاندارد است.)


 اشتباه شماره ۵: نبود تفکیک شبکه (Network Segmentation)

این اشتباه یکی از کشنده‌ترین اشتباهات امنیتی است. وقتی تمام سرورها، کاربران، مهمان‌ها و دستگاه‌ها در یک شبکه قرار بگیرند، نفوذ به یک سیستم یعنی نفوذ به کل شبکه.

Network Segmentation می‌گوید:
“هر بخش از شبکه باید فقط به همان بخشی دسترسی داشته باشد که نیاز دارد.”

 پیامدهای نبود Segmentation

  • گسترش سریع بدافزار در کل شبکه
  • عدم امکان کنترل ترافیک داخلی
  • دشواری شناسایی حملات داخلی
  • افزایش ریسک آلودگی متقاطع (Cross Infection)
  • نبود کنترل مناسب روی دسترسی‌ها

 راه‌حل‌های عملی

 ۱. تقسیم شبکه به Zoneهای اصلی

  • LAN اصلی
  • Guest
  • DMZ
  • Servers
  • Management
  • VoIP
  • CCTV

 ۲. ایجاد ACL و Ruleهای مجزا برای هر Zone

مثلاً:
Guest → فقط اینترنت
LAN → دسترسی محدود به سرورها
DMZ → فقط به سرویس‌های مشخص

 ۳. استفاده از VLAN

در شبکه‌های متوسط و بزرگ، VLAN بهترین ابزار Segmentation است.

 ۴. کنترل دسترسی داخلی با Micro-Segmentation

در فایروال‌های پیشرفته مثل FortiGate و Palo Alto قابل اجرا است.


نکات حرفه‌ای تکمیلی برای جلوگیری از خطاهای امنیت شبکه

حتی اگر فایروال شما به‌درستی نصب شده باشد، رعایت چند نکته کلیدی باعث می‌شود شبکه همیشه در بالاترین سطح امنیت باقی بماند. این موارد اغلب توسط مدیران شبکه نادیده گرفته می‌شود اما در استانداردهای امنیتی ۲۰۲۵ ضروری هستند.

 نکته ۱: تست تغییرات پس از ایجاد Rule

هر تغییری—even کوچک—می‌تواند روی چندین سرویس تأثیر بگذارد. پس از ایجاد یا ویرایش Rule، موارد زیر را بررسی کنید:

  • دسترسی کاربران
  • صحت عملکرد سرویس‌ها
  • عدم باز شدن دسترسی غیرمجاز
  • عدم افت سرعت یا اختلال در ترافیک

 نکته ۲: استفاده از ابزارهای تست امنیتی

ابزارهایی مثل:

  • Nmap
  • OpenVAS
  • Qualys
  • Firewall Analyzer Tools

به شما کمک می‌کند:

  • پورت‌های باز اضافه را شناسایی کنید
  • خطاهای فایروال را پیدا کنید
  • مسیرهای ناامن (Misconfiguration) را کشف کنید

 نکته ۳: بازبینی دوره‌ای Ruleها

حداقل هر ۹۰ روز یک‌بار:

  • Ruleهای قدیمی را حذف
  • Ruleهای تکراری را یکپارچه
  • Ruleهای اشتباه را اصلاح

کنید. این کار یکی از مهم‌ترین اقداماتی است که امنیت پایدار ایجاد می‌کند.

 نکته ۴: استفاده از فایروال مناسب اندازه سازمان

یک شرکت کوچک با ۲۰ کاربر نیاز به فایروال Enterprise ندارد. و یک شرکت ۲۰۰ کاربره نمی‌تواند به یک فایروال ساده اکتفا کند.

بهترین برندها برای سازمان‌ها در ایران:

این دو برند تمام قابلیت‌های NGFW را با کارایی بالا ارائه می‌دهند.

 نکته ۵: آموزش دوره‌ای تیم IT

خطاهای فایروال بیشتر از اینکه فنی باشند، خطای انسانی هستند. پس آموزش تیم IT ضروری است:

  • اصول پیکربندی فایروال
  • کار با IPS و Web Filter
  • تحلیل لاگ‌ها
  • روش‌های پاسخ به حادثه (Incident Response)

 چک‌لیست نهایی جلوگیری از اشتباهات در تنظیم فایروال

  • ✔ تنظیمات پیش‌فرض را حذف و شخصی‌سازی کنید
  • ✔ سیاست “Default Deny” را فعال کنید
  • ✔ از IPS، Web Filter، Application Control و SSL Inspection استفاده کنید
  • ✔ لاگ‌ها را فعال، ذخیره و تحلیل کنید
  • ✔ هشدارهای حمله را فعال کنید
  • ✔ فریمور فایروال را هر ۳ ماه آپدیت کنید
  • ✔ شبکه را به Zoneهای مجزا تفکیک کنید (LAN / DMZ / Guest / Servers)
  • ✔ Ruleها را هر ۹۰ روز بازبینی کنید
  • ✔ ابزارهای تست امنیتی را به‌کار بگیرید
  • ✔ مستندسازی (Documentation) را فراموش نکنید

این چک‌لیست به‌تنهایی جلوی ۹۰٪ اشتباهات امنیتی را می‌گیرد.


 جمع‌بندی نهایی

فایروال زمانی می‌تواند امنیت واقعی ایجاد کند که درست پیکربندی شده باشد. اشتباهات رایج مانند اعتماد به تنظیمات پیش‌فرض، نداشتن سیاست امنیتی مشخص، نادیده گرفتن لاگ‌ها، آپدیت نکردن فریمور و نبود Network Segmentation می‌توانند امنیت کل شبکه را تهدید کنند و راه نفوذ را برای هکرها باز بگذارند.

با رعایت نکات تخصصی این مقاله و اجرای چک‌لیست اعلام‌شده، می‌توانید وضعیت امنیت شبکه سازمانی را به استانداردهای حرفه‌ای نزدیک کنید و احتمال بروز حملات یا اختلالات امنیتی را حداقل برسانید.

اگر از فایروال‌های FortiGate یا Sophos XGS استفاده می‌کنید، اجرای صحیح تنظیمات NGFW نقش مهمی در افزایش امنیت و پایداری شبکه دارد.


 پرسش‌های متداول درباره اشتباهات رایج در تنظیم فایروال

۱. رایج‌ترین اشتباه در تنظیم فایروال چیست؟

بزرگ‌ترین اشتباه، اعتماد به تنظیمات پیش‌فرض فایروال است. این تنظیمات پورت‌ها و سرویس‌های غیرضروری را باز می‌گذارند و باعث ایجاد مسیرهای ناامن در شبکه می‌شوند.

۲. چرا بررسی لاگ‌های فایروال ضروری است؟

لاگ‌ها تنها منبع تشخیص حملات، خطاهای پیکربندی و فعالیت‌های مشکوک هستند. نادیده گرفتن لاگ‌ها باعث می‌شود حملات تدریجی و نفوذهای داخلی شناسایی نشوند.

۳. هر چند وقت باید فریمور فایروال را آپدیت کرد؟

بهترین استاندارد امنیتی، آپدیت فریمور هر ۳ ماه یک‌بار است. این کار آسیب‌پذیری‌های معروف را برطرف و موتورهای IPS/AV را به‌روز می‌کند.

۴. Network Segmentation چه نقشی در امنیت دارد؟

تفکیک شبکه باعث می‌شود نفوذ به یک سیستم، به کل شبکه منتقل نشود. جداسازی LAN، DMZ، Guest و Servers ریسک حملات داخلی و گسترش بدافزار را کاهش می‌دهد.

۵. Default Deny یعنی چه؟

Default Deny یعنی تمام ترافیک‌ها در حالت پیش‌فرض مسدود هستند و فقط ترافیک‌هایی که صریحاً مجاز شده‌اند اجازه عبور دارند. این اصلی‌ترین قانون در امنیت شبکه است.

۶. چه ابزارهایی برای تست امنیت فایروال مناسب‌اند؟

ابزارهایی مانند Nmap، OpenVAS، Qualys، FortiAnalyzer و Sophos CFR برای شناسایی پورت‌های باز، Ruleهای اشتباه و ضعف‌های امنیتی بسیار مؤثرند.

۷. بهترین روش برای مدیریت Ruleهای فایروال چیست؟

هر Rule باید مستندسازی شود، تکراری‌ها حذف شوند و Ruleهای قدیمی هر ۹۰ روز بازبینی شوند. همچنین نقش‌ها باید با RBAC کنترل شوند.

۸. کدام برندها برای سازمان‌های ایرانی مناسب‌ترند؟

برای ایران، بهترین انتخاب‌ها FortiGate و Sophos XGS هستند، چون پایداری بالا، گزارش‌گیری حرفه‌ای و قابلیت‌های کامل NGFW ارائه می‌دهند.

۹. چه زمانی باید تنظیمات فایروال بازبینی شود؟

پس از هر تغییر شبکه، اضافه شدن سرویس جدید، افزایش کاربر یا هر حمله مشکوک. بازبینی دوره‌ای (فصلی) ضروری است.

۱۰. آیا یک کسب‌وکار کوچک نیاز به فایروال دارد؟

بله. حتی شرکت‌های کوچک نیز در معرض باج‌افزار و حملات اینترنتی هستند. یک فایروال مناسب SME می‌تواند ۹۰٪ تهدیدات را مسدود کند.


برای انتخاب فایروال و رفع خطاهای امنیتی چه‌کار کنیم؟

برای انتخاب فایروال مناسب، رفع خطاهای امنیتی و پیکربندی اصولی فایروال، همین امروز با کارشناسان آرن شبکه تماس بگیرید.

📞 ۰۲۱-۹۱۳۰۳۱۴۸
🌐 www.arennetwork.com

مقایسه FortiGate 100F با 200F

مقایسه FortiGate 100F با 200F

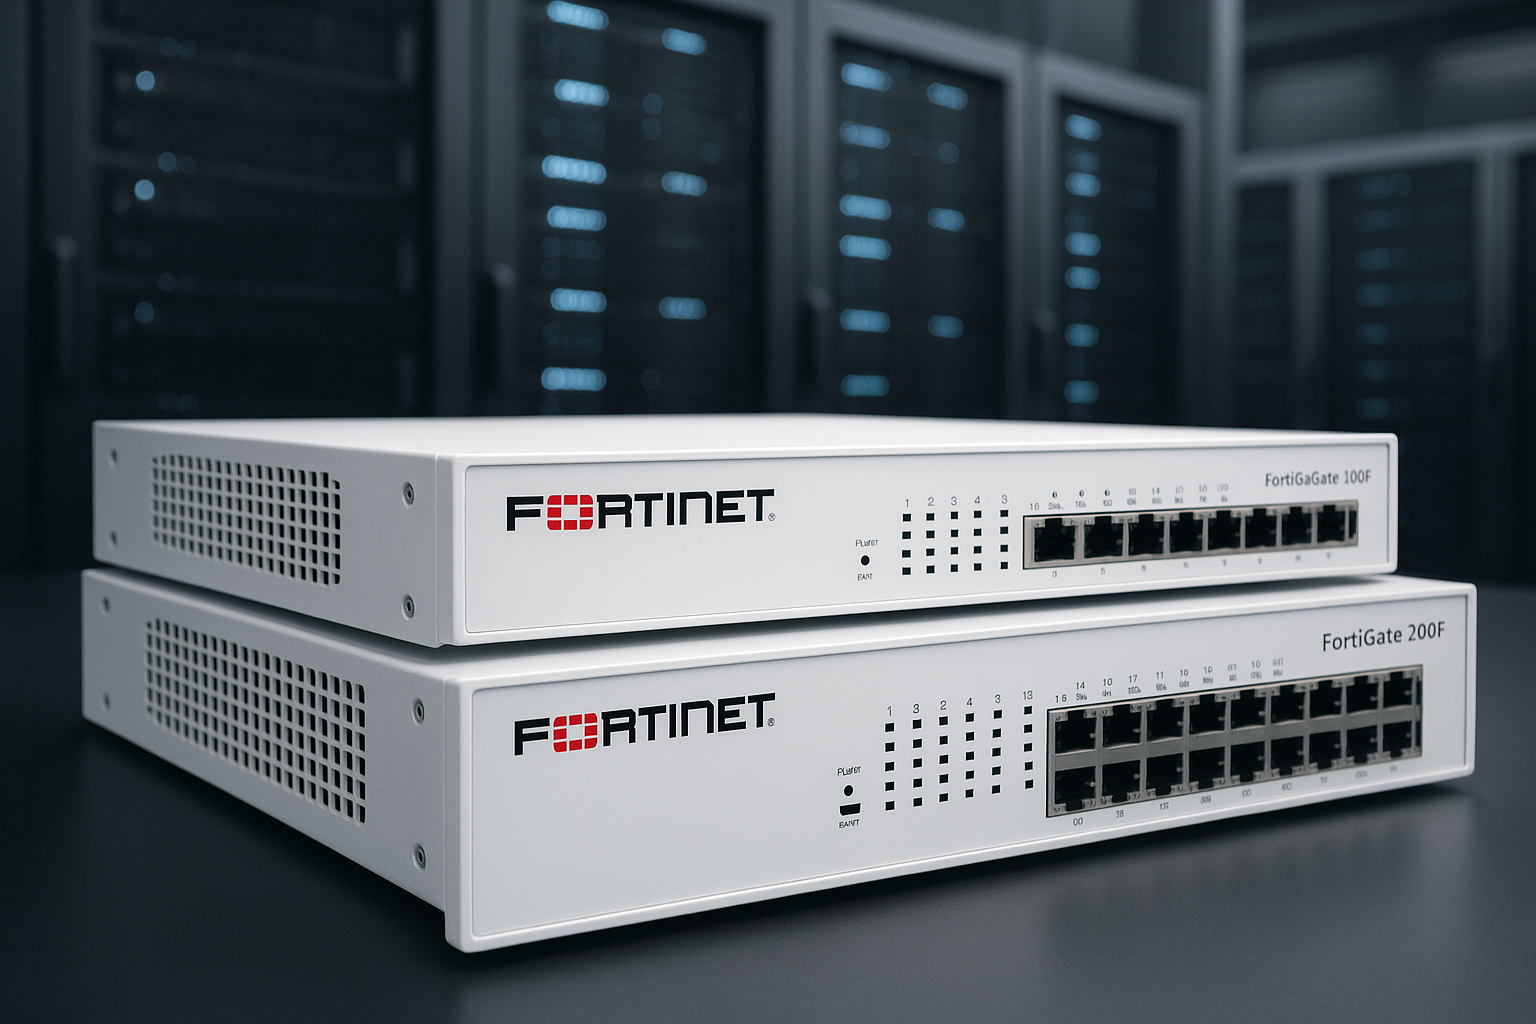
تفاوت FortiGate 100F و 200F چیست و چرا انتخاب بین آن‌ها حیاتی است؟

FortiGate 100F و FortiGate 200F دو مدل پرفروش و استراتژیک سری F فورتی‌نت هستند که برای سازمان‌های متوسط تا Enterprise طراحی شده‌اند. هر دو مدل از پردازنده‌های اختصاصی Fortinet SoC4 و شتاب‌دهی امنیتی سخت‌افزاری استفاده می‌کنند، اما تفاوت قدرت پردازشی، ظرفیت NGFW، توان SSL Inspection و تعداد پورت‌ها باعث می‌شود انتخاب یکی از آن‌ها مستقیماً روی موارد زیر تأثیر بگذارد:

  • سرعت شبکه در ساعات پیک
  • عملکرد سرویس‌های SaaS مثل Microsoft 365، Zoom، Teams
  • کیفیت ترافیک Real-Time (VoIP / Video)
  • توان تحلیل ترافیک‌های رمزنگاری‌شده HTTPS
  • معماری SD-WAN و تعداد لینک‌های قابل مدیریت
  • ظرفیت نگهداری کاربران Remote Work (SSL VPN / IPsec)
  • مقاومت شبکه در برابر حملات پیشرفته (IPS / Anti-Malware / Application Control)

در نگاه اول، هر دو مدل 100F و 200F شبیه هستند؛ اما در عمل، 200F یک فایروال سازمانی بزرگ‌تر است که:

  • توان پردازشی بالاتری دارد،
  • تعداد پورت بیشتری ارائه می‌دهد،
  • قدرت NGFW و IPS بالاتر دارد،
  • SD-WAN آن برای محیط‌های چندلینکی سنگین طراحی شده،
  • و برای شبکه‌های 250–600 کاربر ایده‌آل است.

از طرف دیگر، FortiGate 100F یک مدل میان‌رده بسیار قدرتمند است که:

  • قیمت مناسب‌تری دارد،
  • برای سازمان‌های 100–250 کاربر کافی و پایدار عمل می‌کند،
  • و در بیشتر سناریوهای SMB+ بهترین انتخاب از نظر نسبت قیمت به کارایی است.

در این مقاله کاملاً فنی، معماری، توان امنیتی، کارایی واقعی (Real-World)، SD-WAN، ترافیک SaaS، ظرفیت کاربران، تعداد پورت‌ها، و سناریوهای انتخاب را بررسی کرده و در نهایت تعیین می‌کنیم:

برای سازمان شما، FortiGate 100F مناسب‌تر است یا FortiGate 200F؟

در ادامه وارد بخش دوم یعنی مقایسه معماری فنی این دو مدل می‌شویم.

 معماری سخت‌افزاری FortiGate 100F و 200F: تفاوت‌هایی که کارایی را تعیین می‌کنند

برای انتخاب بین FortiGate 100F و 200F، ابتدا باید معماری سخت‌افزاری آن‌ها را بررسی کنیم. هر دو مدل از نسل چهارم پردازنده‌های امنیتی فورتی‌نت (SoC4) استفاده می‌کنند، اما نحوه توزیع توان پردازشی، تعداد ماژول‌های امنیتی و ظرفیت شتاب‌دهی سخت‌افزاری در این دو مدل کاملاً متفاوت است.

معماری سخت‌افزار دقیقاً همان چیزی است که تفاوت 100F و 200F را ایجاد می‌کند — خصوصاً در ترافیک سنگین ابری، SaaS، VPN، و SSL Inspection.

۱. پردازنده امنیتی SoC4 — قلب معماری سری F

هر دو مدل دارای SoC4 هستند، اما تفاوت در تعداد و ظرفیت مسیرهای پردازش بسته (Packet Processing Paths) باعث می‌شود 200F در سناریوهای سنگین چند برابر پایدارتر باشد.

وظایف SoC4 شامل:

  • تسریع سرویس‌های امنیتی: IPS / AV / Application Control
  • پردازش Layer 7
  • شتاب‌دهی سخت‌افزاری SSL/TLS Inspection
  • مدیریت Sessionهای حجیم و همزمان
  • تسریع IPsec VPN

SoC4 در 200F بهینه‌سازی بیشتری برای پردازش موازی (Parallel Processing) دارد که در 100F وجود ندارد.

۲. تفاوت توان پردازشی در مسیرهای ترافیکی (Data Plane Performance)

FortiGate 100F

طراحی شده برای:

  • شبکه‌های 100 تا 250 کاربر
  • بار ترافیکی متوسط تا سنگین
  • ترافیک SaaS در مقیاس سازمانی
  • چندین VLAN و ارتباطات داخلی/خارجی

100F هنوز بهترین فایروال میان‌رده برای سازمان‌های متوسط است اما برای بارهای خیلی سنگین یا چندشعبه‌ای محدودیت دارد.

FortiGate 200F

طراحی شده برای:

  • شبکه‌های 250 تا 600 کاربر
  • ترافیک بسیار سنگین وب، SaaS و ارتباطات بین‌شعبه
  • SD-WAN چندلینکی
  • بارهای امنیتی Full NGFW با حداقل Latency

FortiGate 200F یک معماری نزدیک به سطح Enterprise دارد و ورودی/خروجی‌های متعدد آن اجازه می‌دهد ترافیک در مسیرهای جداگانه پردازش شود (Parallel Data Paths).

۳. تفاوت عملکرد SSL/TLS Inspection — نقطه تمایز اصلی

با توجه به اینکه بیش از ۹۵٪ اینترنت امروز HTTPS است، توان SSL Inspection مهم‌ترین عنصر انتخاب است.

FortiGate 100F

  • عملکرد عالی در SSL Inspection
  • مناسب شبکه‌هایی با ترافیک رمزنگاری‌شده متوسط
  • در ساعات پیک ممکن است به حد توان نزدیک شود

FortiGate 200F

  • شتاب‌دهی دوبرابری در پردازش SSL
  • پایداری کامل حتی با NGFW Full فعال
  • مناسب SaaS بسیار سنگین (Teams, Zoom, CRM/ERP Cloud, M365)

 اگر سازمان بیش از 150 کاربر با مصرف زیاد SaaS دارد → 200F انتخاب قطعی است.

۴. تحمل بار امنیتی (IPS + AV + Application Control)

پردازش امنیتی مهم‌ترین فاکتور در بارگیری CPU است.

100F

  • مناسب IPS در سطح سازمان متوسط
  • در حملات سنگین یا Network Scanning فشار بیشتری دارد
  • برای 100–200 کاربر عالی است

200F

  • قادر به تحمل حملات سنگین
  • مناسب SOCهای کوچک یا سازمان‌های امنیت‌محور
  • مناسب شرکت‌هایی با اینترنت پرسرعت + ترافیک بیشتر از 500 Mbps

 اگر ترافیک IPS سنگین یا حملات زیاد دارید → 200F بسیار بهتر عمل می‌کند.

۵. پردازش شبکه (Routing / NAT / VPN / SD-WAN)

FortiGate 100F

  • برای ۱ تا ۲ لینک اینترنت مناسب
  • پایداری خوب در SD-WAN متوسط
  • مناسب شرکت‌های 1 تا 3 شعبه

FortiGate 200F

  • برای ۳ تا ۶ لینک اینترنت طراحی شده
  • مناسب SD-WAN سنگین
  • مناسب شبکه‌های Multi-Branch
  • مناسب سناریوهای Cloud-first گسترده

📌 اگر چندین لینک اینترنت، MPLS یا ارتباطات بین‌سایتی دارید → 200F تنها انتخاب منطقی است.

۶. نتیجه‌گیری فنی بخش معماری

ویژگی FortiGate 100F FortiGate 200F
نوع سازمان هدف SMB+ تا Mid-Size Mid-Size تا Enterprise
توان SSL Inspection بالا بسیار بالا
توان IPS/NGFW بالا بسیار بالا (Enterprise)
SD-WAN سطح متوسط سطح سازمانی
ظرفیت کاربر 100–250 250–600
مناسب برای شرکت‌های متوسط شبکه‌های سنگین و چندشعبه‌ای

در بخش بعدی وارد مقایسه کارایی واقعی (Real-World Performance) در سناریوهای SaaS، VoIP، VPN، Cloud و NGFW می‌شویم — جایی که تفاوت 100F و 200F کاملاً نمایان می‌شود.

مقایسه عملکرد واقعی FortiGate 100F و 200F در ترافیک سازمانی 

برخلاف دیتاشیت‌ها که معمولاً اعداد ایده‌آل آزمایشگاهی ارائه می‌کنند، عملکرد واقعی فایروال در شبکه‌ای با صدها کاربر و سرویس‌های متعدد کاملاً متفاوت است.

در این بخش، FortiGate 100F و 200F را در سناریوهای واقعی زیر بررسی می‌کنیم:

  • ترافیک SaaS (Microsoft 365 / Teams / Zoom / CRM / ERP Cloud)
  • ترافیک Real-Time (VoIP، تماس ویدیویی، WebRTC)
  • Remote Work و VPN (SSL + IPsec)
  • SSL Inspection در حجم بالا
  • کارایی NGFW Full Protection (IPS + AV + Application Control)
  • SD-WAN و لینک‌های چندگانه

این بخش مهم‌ترین قسمت مقاله برای تصمیم‌گیری مدیران شبکه و برای رتبه‌گیری گوگل روی کیوردهای مقایسه‌ای است.

۱. عملکرد در ترافیک SaaS — Microsoft 365، Teams، Zoom، CRM/ERP ابری

۹۰٪ شرکت‌ها حداقل یک سرویس SaaS سنگین دارند. در چنین محیطی، میزان پایداری فایروال مستقیماً روی تجربه کاربر تأثیر دارد.

FortiGate 100F

عملکرد عالی و پایدار در سازمان‌های متوسط:

  • به‌راحتی بار SaaS را تا محدوده 200 کاربر مدیریت می‌کند
  • مناسب استفاده همزمان از Teams + Zoom + M365
  • در ساعات پیک ممکن است CPU به محدوده بالاتر نزدیک شود

 اگر تعداد جلسات ویدئویی زیاد باشد یا همه کاربران از SaaS استفاده کنند، 100F به سقف توان نزدیک می‌شود.


FortiGate 200F

طراحی شده برای ترافیک SaaS سنگین:

  • پایداری عالی حتی با جلسات ویدئویی Full HD و تعداد کاربران زیاد
  • پردازش موازی باعث می‌شود Latency تغییر نکند
  • مناسب سازمان‌هایی با 250–600 کاربر و بار SaaS سنگین

 اگر شرکت شما روزانه تماس‌های Teams/Zoom دارد → 200F انتخاب قطعی است.

→ مشاهده محصول: FortiGate 200F (https://www.arennetwork.com/products/fortigate/fortigate-200f.html)

نتیجه SaaS

مدل سطح پایداری مناسب برای
100F بالا شبکه‌های 100–200 کاربر
200F بسیار بالا شبکه‌های 200–600 کاربر / ویدئوی زیاد

۲. عملکرد در VoIP / تماس ویدیویی / ترافیک Real-Time

پایداری VoIP و تماس ویدیویی وابسته به دو مورد است: Jitter + Latency

FortiGate 100F

  • عملکرد خوب در تماس‌های همزمان متوسط
  • مناسب Call Center کوچک
  • در ترافیک Burst ممکن است jitter ایجاد شود

FortiGate 200F

  • بهترین کیفیت Real-Time در سری F
  • مناسب Contact Centerهای بزرگ و شعب چندگانه
  • jitter نزدیک به صفر حتی در بارهای سنگین

 اگر VoIP بخش حیاتی سازمان است → 200F توصیه می‌شود.

۳. عملکرد در Remote Work و VPN (SSL / IPsec)

امروز اکثر شرکت‌ها ده‌ها کاربر Remote دارند. VPN یکی از مهم‌ترین شاخص‌های انتخاب فایروال است.

FortiGate 100F

  • مناسب ۲۰–۵۰ کاربر VPN همزمان
  • عملکرد پایدار برای تیم‌های کوچک Remote Work
  • در بارهای سنگین SSL VPN به سقف توان نزدیک می‌شود

FortiGate 200F

  • مناسب ده‌ها تا صدها کاربر VPN
  • توان بسیار بالا در IPsec به‌خصوص در شبکه‌های چندشعبه‌ای
  • بهترین انتخاب برای Remote Work گسترده

 شرکت‌هایی با 2–5 شعبه یا تیم‌های ریموت زیاد → 200F.

۴. کارایی SSL/TLS Deep Inspection — مهم‌ترین عامل تفاوت این دو مدل

امروزه ۹۵٪ ترافیک اینترنت HTTPS است. وقتی SSL Inspection فعال شود، فایروال‌های ضعیف به‌طور کامل افت می‌کنند.

FortiGate 100F

  • دارای شتاب‌دهی سخت‌افزاری SSL
  • توان مناسب برای سازمان‌های متوسط
  • در بارهای سنگین SSL، CPU نزدیک به سقف می‌شود

FortiGate 200F

  • بهترین عملکرد SSL Inspection در سری F
  • مناسب سازمان‌هایی که ترافیک HTTPS بسیار بالا دارند
  • حتی با Full NGFW + SSL فعال، پایداری کاملی ارائه می‌دهد

 اگر SSL Inspection همیشه فعال است → بدون شک 200F انتخاب صحیح است.

۵. کارایی NGFW Full Protection (IPS + AV + Web + Application Control)

تمام سازمان‌های متوسط و بزرگ باید NGFW را به‌طور کامل فعال کنند.

FortiGate 100F

  • مناسب IPS در مقیاس سازمان متوسط
  • در حملات سنگین ممکن است زمان پاسخ افزایش یابد
  • بهترین گزینه برای 100–200 کاربر

FortiGate 200F

  • پایداری Enterprise در اجرای IPS
  • مناسب دیتاسنتر لبه، هلدینگ‌ها و شبکه‌های حساس
  • مناسب شبکه‌هایی با حملات روزانه و ترافیک بالا

 اگر سازمان حملات زیاد یا اینترنت پرسرعت دارد → 200F بدون رقیب است.

۶. عملکرد SD-WAN و Multi-Branch Routing

FortiGate 100F

  • مناسب 1–2 لینک اینترنت
  • مناسب شرکت‌های تک‌شعبه یا نهایتاً دو شعبه
  • SD-WAN پایدار در سطح متوسط

FortiGate 200F

  • طراحی شده برای چندین لینک اینترنت + MPLS + Fiber
  • مناسب سازمان‌های چندشعبه‌ای (۵–۱۰ شعبه)
  • Steering بسیار دقیق و هوشمند در FortiOS 7.4

 اگر بیش از دو لینک اینترنت یا MPLS دارید → 200F انتخاب قطعی است.

۷. نتیجه‌گیری عملکرد واقعی بخش ۳

سناریو 100F 200F
ترافیک SaaS عالی فوق‌العاده
VoIP / Real-Time خوب بسیار عالی
VPN / Remote Work متوسط تا بالا بسیار بالا
SSL Inspection بالا بسیار بالا
IPS/NGFW بالا Enterprise
SD-WAN متوسط سازمانی
تعداد کاربران 100–250 250–600

 نتیجه: اگر بیش از 200 کاربر دارید، یا ترافیک سازمان شما سنگین است، 200F عملاً جایگزین‌ناپذیر است.

مقایسه FortiGate 100F و 200F از نظر ظرفیت کاربر، پورت‌ها، سناریوی استفاده و آینده‌پذیری

در این بخش وارد مقایسه‌ای می‌شویم که بیشترین تأثیر را روی انتخاب مدل دارد. بسیاری از مدیران شبکه دقیقاً با همین معیار تصمیم می‌گیرند، و همین بخش از نظر سئو بیشترین جذب کاربر خریداری (Commercial Intent) را خلق می‌کند.

۱. ظرفیت کاربران (User Capacity Planning)

ظرفیت واقعی نه‌فقط به Throughput، بلکه به موارد زیر وابسته است:

  • SSL Inspection
  • تعداد Sessionها
  • بار SaaS
  • تعداد VLANها
  • SD-WAN
  • تعداد کاربران VPN

در ادامه ظرفیت واقعی این دو مدل ارائه شده:

FortiGate 100F — مناسب سازمان‌های 100 تا 250 کاربر

100F بهترین انتخاب برای سازمان‌هایی است که:

  • 100 تا 250 کاربر دارند
  • ترافیک SaaS متوسط تا سنگین دارند
  • از Zoom/Teams/M365 استفاده می‌کنند
  • چند VLAN یا چند بخش داخلی دارند

در شبکه‌های 200+ کاربر، مخصوصاً با SSL Inspection، 100F گاهی به سقف توان نزدیک می‌شود.


FortiGate 200F — مناسب سازمان‌های 250 تا 600 کاربر

200F یک فایروال سازمانی با ظرفیت چند برابر 100F است و مناسب:

  • 250 تا 600 کاربر
  • چند شعبه
  • SD-WAN چندلینکی
  • SSL Inspection دائمی
  • بار IPS و Application Control سنگین

اگر سازمانی بیش از 200 کاربر فعال دارد، 200F در 100٪ موارد انتخاب پایدارتر است.


۲. مقایسه تعداد و نوع پورت‌ها

پورت‌ها یکی از مهم‌ترین تفاوت‌های این دو مدل است. این بخش برای طراحی شبکه حیاتی است.

ویژگی FortiGate 100F FortiGate 200F
تعداد پورت‌ها کمتر بیشتر و متنوع‌تر
پورت‌های Multi-Gig در برخی نسخه‌ها در برخی نسخه‌ها
تعداد GE مناسب شرکت متوسط مناسب شبکه سازمانی
پورت‌های SFP/SFP+ محدود بیشتر (برخی نسخه‌ها 10GE)
مناسب برای VLAN زیاد؟ بله، تا حد متوسط بله، در مقیاس بزرگ

 200F در شبکه‌هایی با نیاز به تفکیک چندبخشی سنگین یا تعداد زیاد Subnet عملکرد بسیار بهتری دارد.

۳. سناریوهای مناسب استفاده از FortiGate 100F

100F انتخاب ایده‌آل برای شرکت‌هایی است که:

  • بین 100 تا 250 کاربر دارند
  • یک یا دو لینک اینترنت دارند
  • از SaaS در سطح متوسط تا سنگین استفاده می‌کنند
  • چند VLAN دارند اما پیچیدگی خیلی زیاد نیست
  • تماس ویدئویی زیاد اما نه در مقیاس سنگین دارند
  • چند شعبه کوچک دارند (1–2 شعبه)

مناسب برای:

  • شرکت‌های خدماتی
  • ادارات
  • شرکت‌های تولیدی با بار کاری متوسط
  • دفاتر مرکزی کسب‌وکارهای SMB+


۴. سناریوهای مناسب استفاده از FortiGate 200F

200F بهترین انتخاب برای شرکت‌هایی است که:

  • 250 تا 600 کاربر دارند
  • SSL Inspection همیشه فعال است
  • Teams / Zoom در مقیاس سازمانی استفاده می‌شود
  • SD-WAN با چندین لینک دارد
  • ارتباط بین چند شعبه بسیار زیاد است
  • بار IPS یا حملات سازمان زیاد است
  • تعداد VLAN و Subnet بالاست
  • Remote Work با تعداد زیاد VPN برقرار است

این مدل در اکثر پروژه‌های سازمانی ایران، انتخاب استاندارد است.


۵. مقایسه آینده‌پذیری (Future-Proofing)

آینده‌پذیری برای انتخاب فایروال بسیار مهم است، چون خرید فایروال باید حداقل ۴–۶ سال پاسخگوی نیاز باشد.

مدل آینده‌پذیری دلیل
FortiGate 100F بالا مناسب شرکت‌های متوسط با رشد کم تا متوسط
FortiGate 200F بسیار بالا مناسب شرکت‌هایی با رشد سریع، شعب متعدد، بار SaaS سنگین

✔ اگر رشد سازمان آهسته است → 100F

✔ اگر رشد سازمان سریع است → 200F

۶. جمع‌بندی بخش ۴

معیار 100F 200F
ظرفیت کاربران 100–250 250–600
تعداد پورت متوسط زیاد
مناسب برای شرکت‌های متوسط سازمان‌های متوسط تا بزرگ
SSL Inspection بالا بسیار بالا
SD-WAN سطح متوسط سطح سازمانی
آینده‌پذیری خوب عالی

 نتیجه: اگر کمتر از 200 کاربر دارید، 100F کافی است. اگر بیش از 200 کاربر یا چندین شعبه دارید، 200F انتخاب قطعی است.

مقایسه امنیتی FortiGate 100F و 200F

هر دو مدل 100F و 200F فایروال فورتی گیت موتور امنیتی FortiOS 7.x و سرویس‌های FortiGuard AI-Powered Security استفاده می‌کنند، اما توان پردازشی آن‌ها در اجرای همزمان سرویس‌های امنیتی، به‌خصوص در شبکه‌های بزرگ، کاملاً متفاوت است.

در این بخش توان واقعی این دو مدل را در اجرای Full NGFW بررسی می‌کنیم:

۱. توان IPS (Intrusion Prevention System) — سنگین‌ترین سرویس امنیتی

IPS مهم‌ترین سرویس امنیتی در فایروال است، زیرا:

  • الگوهای حملات
  • Exploitها
  • اسکن‌های مخرب
  • Zero-Dayها

را در ترافیک شناسایی و مسدود می‌کند. بار IPS معمولاً بیشترین فشار را روی فایروال ایجاد می‌کند.

FortiGate 100F — توان مناسب برای شبکه‌های 100–200 کاربر

  • در ترافیک متوسط و سنگین IPS عملکرد پایدار دارد
  • مناسب شبکه‌های سازمانی کوچک و متوسط
  • برای محیط‌هایی با حملات روزانه سبک تا متوسط عالی است
  • در حملات شدید یا Scanهای گسترده، بار CPU افزایش می‌یابد


FortiGate 200F — توان IPS در سطح Enterprise

  • تحمل بسیار بالا در حملات Real-Time
  • مناسب شبکه‌هایی با حملات زیاد یا ترافیک پرسرعت
  • پایداری کامل حتی با NGFW Full فعال
  • مناسب SOCهای کوچک، بانک‌ها، هلدینگ‌ها

 اگر سازمان شما به‌طور مداوم حمله می‌شود، 200F تنها انتخاب منطقی است.


۲. Web Filtering و DNS Filtering — شناسایی و مسدودسازی تهدیدات وب

هر دو مدل از FortiGuard Web Filtering استفاده می‌کنند، اما تفاوت در حجم ترافیک قابل پردازش است.

100F

  • عملکرد عالی در شبکه‌های متوسط
  • مناسب سازمان‌هایی با وب‌گردی سنگین اما تعداد کاربر محدود
  • در Burstهای ترافیک ممکن است تاخیر افزایش یابد

200F

  • بهترین گزینه برای شبکه‌هایی با حجم بسیار زیاد درخواست HTTP/HTTPS
  • مناسب شرکت‌هایی با CRM/ERP ابری
  • مناسب محیط‌هایی که ترافیک وب چندبرابر ساعات عادی می‌شود

 اگر حجم زیاد درخواست‌های HTTPS دارید → 200F.

۳. Malware Protection / AntiVirus / Anti-Bot — شناسایی بدافزارها

در شبکه‌های سازمانی حجم زیادی از فایل‌ها در گردش است:

  • فایل‌های ایمیل
  • فایل‌های آپلود/دانلود
  • ترافیک Teams / OneDrive / SharePoint
  • سرورهای داخلی

موتور AV در سری F سخت‌افزاری تسریع می‌شود، اما توان مدل‌ها متفاوت است.

FortiGate 100F

  • مناسب برای محیط‌هایی با حجم متوسط فایل
  • مناسب شرکت‌های خدماتی، اداری، آموزشی
  • در محیط‌های File-Heavy (طراحی، رسانه، مهندسی) ممکن است محدود شود

FortiGate 200F

  • مناسب محیط‌هایی با حجم بسیار زیاد فایل
  • مناسب شرکت‌های طراحی، ویدئو، مهندسی، رندر، توسعه نرم‌افزار
  • بهترین عملکرد در اسکن همزمان فایل‌های حجیم

 اگر تیم شما زیاد آپلود/دانلود دارد → 200F بسیار بهتر عمل می‌کند.

۴. Application Control و کنترل لایه ۷

Application Control یکی از اصلی‌ترین دلایل انتخاب FortiGate است.

FortiGate 100F

  • توان عالی برای مدیریت ده‌ها برنامه همزمان
  • مناسب شبکه‌های متوسط با چند بخش داخلی

FortiGate 200F

  • توان بسیار بالا برای مدیریت صدها برنامه همزمان
  • مناسب شبکه‌های بزرگ با سیاست‌های تفکیکی پیچیده
  • مناسب شرکت‌هایی با چندین VLAN و ترافیک متنوع

 اگر شبکه چندبخشی و پیچیده دارید → 200F برتر است.

۵. Self-Learning IPS و Threat Intelligence مبتنی بر AI

FortiOS 7.4 قابلیت‌های هوش مصنوعی را بسیار تقویت کرده:

  • شناسایی رفتارهای غیرعادی
  • تحلیل خودکار تهدیدات
  • پیش‌بینی الگوهای حمله
  • تقویت IPS بر اساس رفتار کاربران

توان اجرای این الگوریتم‌ها بین دو مدل متفاوت است.

FortiGate 100F

  • مناسب سازمان‌هایی با حجم ترافیک متوسط
  • پردازش AI در حالت سبک پایدار است

FortiGate 200F

  • پایداری بسیار بالا در اجرای Self-Learning IPS
  • مناسب SOC کوچک، هلدینگ‌ها، بانک‌ها
  • قابلیت تحمل حجم بزرگ داده برای تحلیل AI

 اگر امنیت پیشرفته (AI Security) برای شما مهم است → 200F بسیار برتر است.

۶. اجرای همزمان NGFW Full — معیار اصلی انتخاب سازمان‌های بزرگ

Full NGFW یعنی:

  • IPS
  • AntiVirus
  • Web Filtering
  • Application Control
  • Botnet Blocking
  • SSL Inspection

اجرای همزمان این موارد سنگین‌ترین حالت برای فایروال است.

FortiGate 100F

  • مناسب سازمان‌های متوسط
  • در بارهای بسیار سنگین (Full NGFW + SSL) ممکن است به سقف نزدیک شود
  • مناسب حداکثر 200–250 کاربر در حالت Full

FortiGate 200F

  • پایداری کامل در اجرای Full NGFW
  • مناسب شبکه‌های سنگین، شعب متعدد و SaaS سنگین
  • برای 400–600 کاربر قابل اتکا است

 اگر Full NGFW برای شما همیشه فعال است، 200F بهترین انتخاب است.

۷. جمع‌بندی امنیتی بخش ۵

معیار امنیتی 100F 200F
توان IPS بالا بسیار بالا
Web/DNS Filtering بالا بسیار بالا
Malware/AV بالا Enterprise-grade
Application Control خیلی خوب عالی
Self-Learning IPS خوب عالی
Full NGFW مناسب بسیار مناسب
مناسب برای سازمان‌های متوسط سازمان‌های متوسط تا بزرگ

 نتیجه: اگر امنیت شبکه برای شما در اولویت است و Full NGFW همیشه فعال است، FortiGate 200F از نظر امنیتی کاملاً برتر است. اما اگر شرکت شما متوسط است و حجم حملات زیاد ندارد، 100F همچنان انتخاب بسیار مناسبی است.

مقایسه FortiGate 100F و 200F از نظر SD-WAN، Multi-Branch، Cloud-first Architecture و Remote Work

دنیای شبکه امروز کاملاً به Cloud وابسته است. بیش از ۸۰٪ ترافیک سازمان‌ها مربوط به سرویس‌های زیر است:

  • Microsoft 365
  • Teams / Zoom
  • Google Workspace
  • CRM / ERP Cloud
  • SaaSهای مالی، اتوماسیون، Helpdesk و…

به همین دلیل توان SD-WAN، مدیریت کیفیت لینک‌ها (QoE)، و عملکرد VPN نقش حیاتی در انتخاب فایروال دارد.

در این بخش چهار محور مهم را بررسی می‌کنیم:

  1. SD-WAN
  2. شبکه‌های چند شعبه‌ای (Multi-Branch / SD-Branch)
  3. Cloud-first Architecture
  4. Remote Work و VPN

۱. SD-WAN — جایی که 200F از 100F فاصله می‌گیرد

FortiOS 7.4 و 7.6 از بهترین SD-WANهای دنیاست. اما اجرای SD-WAN هوشمند نیازمند قدرت پردازشی بالاست.

FortiGate 100F — SD-WAN در سطح سازمان متوسط

مناسب برای:

  • شرکت‌هایی با ۱ تا ۲ لینک اینترنت
  • شبکه‌هایی با SLA متوسط
  • Steering ترافیک برای SaaS در سطح قابل قبول

توانایی‌های 100F:

  • Steering هوشمند بر اساس Loss / Latency
  • برقراری توازن بار در سطح خوب
  • مناسب شبکه‌هایی با Teams/Zoom متوسط

محدودیت:

  • در شبکه‌هایی با ۳ یا ۴ لینک، بار SD-WAN افزایش یافته و فشار CPU بیشتر می‌شود.

 مناسب شرکت‌های حداکثر ۲ شعبه + ۲ لینک اینترنت.

FortiGate 200F — SD-WAN سازمانی

200F یکی از پایدارترین SD-WANهای بازار را ارائه می‌دهد.

توانایی‌های 200F:

  • مدیریت ۳ تا ۶ لینک اینترنت / MPLS / Fiber
  • تجربه کاربری عالی برای Teams، Zoom، ERP و SaaS
  • Steering لحظه‌ای با دقت بسیار بالا
  • مناسب برای SLAهای سازمانی و شبکه‌های توزیع‌شده

برای سازمان‌هایی که:

  • چند شعبه دارند
  • کیفیت لینک بسیار مهم است
  • بار ترافیکی Real-Time سنگین است

 200F انتخاب استاندارد است.

۲. عملکرد در شبکه‌های چند شعبه‌ای (Multi-Branch / SD-Branch)

امروز تقریباً هر سازمان بالای ۸۰ کاربر حداقل یک شعبه دارد. فایروال باید بتواند ارتباط بین شعب را کاملاً پایدار نگه دارد.

FortiGate 100F

مناسب برای:

  • ۱ تا ۳ شعبه
  • ارتباطات Site-to-Site با حجم متوسط
  • شبکه‌هایی که ترافیک داخل‌شعبه‌ای سبک دارند

در حالت بار زیاد یا ارتباط دائمی شعب بزرگ به محدودیت نزدیک می‌شود.

FortiGate 200F

طراحی شده برای:

  • ۵ تا ۱۰+ شعبه
  • ارتباطات دائمی و سنگین بین شعب
  • سازمان‌هایی با ساختار توزیع‌شده (Distributed Enterprise)
  • بانک‌ها، بیمه، هلدینگ‌ها، مجموعه‌های خدماتی گسترده

 اگر بیش از ۳ شعبه دارید → 200F انتخاب قطعی است.

۳. Cloud-first Architecture — تفاوت واقعی این دو مدل در محیط‌های ابری

Cloud-first معماری استاندارد امروز شرکت‌هاست. ۱۰ سال پیش بیشتر ترافیک شبکه داخلی بود؛ امروز بیش از ۹۰٪ ترافیک به Cloud می‌رود:

  • OneDrive / SharePoint
  • Teams
  • Salesforce
  • Odoo / SAP Cloud
  • Zoho / HubSpot
  • Azure / AWS

اینجاست که توان SSL Inspection و SD-WAN نقش حیاتی پیدا می‌کند.

FortiGate 100F

  • مناسب سازمان‌هایی با وابستگی متوسط به Cloud
  • در بارهای Cloud-first سنگین (تیم‌های محصول، DevOps، مالی، فروش) ممکن است فشار بالا رود
  • برای شرکت‌های 100–200 کاربر مناسب

FortiGate 200F

  • بهترین انتخاب برای سازمان‌هایی که Cloud محور هستند
  • پایداری کامل در ترافیک سنگین HTTPS
  • Steering هوشمند برای SaaSهای حساس
  • مناسب تیم‌های بزرگ که دائماً از ابزارهای Cloud استفاده می‌کنند

 اگر بیش از 30٪ ترافیک‌تان Cloud-first است → 200F بهتر است.

 اگر بیش از 60٪ Cloud-first است → 200F ضروری است.

۴. Remote Work و VPN — یکی از بزرگ‌ترین تفاوت‌ها

امروزه همه شرکت‌ها به Remote Work نیاز دارند، حتی اگر تیم کوچک داشته باشند. VPN یکی از سنگین‌ترین سرویس‌های Layer 7 است و نیازمند:

  • باز کردن Sessionهای زیاد
  • رمزنگاری و رمزگشایی سریع
  • مدیریت Tunnelهای متعدد
  • SSL Deep Inspection در مسیر VPN

FortiGate 100F

  • مناسب ۲۰–۵۰ کاربر VPN همزمان
  • عملکرد مناسب برای تیم‌های کوچک تا متوسط Remote Work
  • مناسب برای شرکت‌هایی با چند مدیر یا کارمند دورکار

FortiGate 200F

  • مناسب ۵۰ تا ۱۵۰ کاربر VPN همزمان
  • مناسب شبکه‌های دارای Remote Work گسترده
  • مناسب شرکت‌هایی که تیم میدانی، کارشناسان فروش یا پشتیبانی زیاد دارند

📌 اگر Remote Work بخش مهمی از سازمان شماست → 200F برتری چشمگیری دارد.

۵. نتیجه‌گیری بخش ۶

قابلیت 100F 200F
SD-WAN متوسط سازمانی
مدیریت چند لینک ۲ لینک ۳–۶ لینک
Multi-Branch ۱–۳ شعبه ۵–۱۰ شعبه
Remote Work ۲۰–۵۰ کاربر ۵۰–۱۵۰ کاربر
Cloud-first خوب عالی
مناسب برای سازمان‌های متوسط سازمان‌های متوسط تا Enterprise

 جمع‌بندی: اگر سازمان Cloud-first است، شعب متعدد دارد، یا Remote Work زیاد دارد → FortiGate 200F انتخاب بدون رقیب است. اگر سازمان 100–200 کاربر دارد و ساختار ساده‌تری دارد → FortiGate 100F کافی و اقتصادی است.

ماتریس تصمیم‌گیری نهایی (Decision Matrix) و سناریوهای انتخاب سریع بین FortiGate 100F و 200F

در این بخش، تمام نتایج فنی و عملی بخش‌های قبل را در قالب یک بررسی سریع و دقیق خلاصه می‌کنیم. این ماتریس باعث می‌شود کاربر در چند ثانیه بداند کدام مدل برای سازمانش مناسب‌تر است.

۱. ماتریس نهایی تصمیم‌گیری FortiGate 100F vs FortiGate 200F

معیار کلیدی FortiGate 100F FortiGate 200F
تعداد کاربران 100–250 250–600
SSL Inspection بالا بسیار بالا
توان IPS/AV بالا Enterprise
SD-WAN متوسط سازمانی
تعداد لینک اینترنت 1–2 لینک 3–6 لینک
Remote Work 20–50 کاربر 50–150 کاربر
Multi-Branch 1–3 شعبه 5–10 شعبه
وابستگی به Cloud متوسط زیاد
حجم ترافیک SaaS زیاد بسیار زیاد
ظرفیت پورت‌ها متوسط زیاد
آینده‌پذیری بالا بسیار بالا
مناسب برای سازمان‌های متوسط سازمان‌های در حال رشد و Enterprise

 نتیجه:
• برای شبکه‌های کوچک تا متوسط → 100F کافی و بسیار مقرون‌به‌صرفه است.
• برای شبکه‌های بزرگ، سنگین یا چند شعبه‌ای → 200F انتخاب قطعی و آینده‌نگرانه است.

۲. انتخاب سریع بر اساس نیاز سازمان (Quick Decision Guide)

این بخش دقیقاً همان چیزی است که کاربر نیاز دارد در ۳۰ ثانیه به تصمیم برسد.

اگر شبکه شما 100 تا 200 کاربر دارد → FortiGate 100F

بهترین برای:

  • شرکت‌های متوسط
  • شبکه‌های تک‌شعبه‌ای یا با یک شعبه
  • SaaS متوسط تا سنگین
  • تماس‌های VoIP متوسط
  • استفاده محدود از VPN
  • SD-WAN در سطح پایه تا متوسط


اگر شبکه شما 250 تا 600 کاربر دارد → FortiGate 200F

بهترین برای:

  • سازمان‌های چند شعبه‌ای
  • SaaS سنگین (Teams / Zoom / CRM / ERP)
  • SSL Inspection دائمی
  • حملات IPS زیاد
  • Remote Work گسترده
  • SD-WAN چندلینگی


۳. انتخاب بر اساس معماری شبکه

✔ اگر معماری شما ساده است:
VLANها محدود، لینک‌های اینترنت کم → 100F

✔ اگر معماری شما پیچیده است:
VLAN زیاد، سیاست‌های امنیتی متعدد، چندین لینک اینترنت → 200F

۴. انتخاب بر اساس رشد سازمان در ۳ سال آینده

رشد آینده یکی از مهم‌ترین معیارهای انتخاب فایروال است.

✔ اگر رشد آهسته دارید → FortiGate 100F

✔ اگر انتظار دارید تعداد کاربران/شعب طی ۲–۳ سال بیشتر شود → FortiGate 200F

۵. انتخاب بر اساس امنیت

✔ سطح امنیتی متوسط → 100F

✔ امنیت پیشرفته و حساس → 200F

مثال:
• اگر شرکت شما سرویس‌های مالی، پزشکی، دولتی، SaaS داخلی یا داده‌های حساس دارد → 200F توصیه می‌شود.

۶. انتخاب بر اساس ترافیک SaaS

SaaS متوسط → 100F

SaaS سنگین (Teams، Zoom، M365 در مقیاس بالا) → 200F

۷. انتخاب بر اساس Remote Work

تیم کوچک ریموت → 100F

تیم بزرگ ریموت / ارتباط دائمی → 200F

۸. جمع‌بندی نهایی

✔ FortiGate 100F

بهترین گزینه برای شرکت‌هایی با:

  • 100–200 کاربر
  • معماری شبکه متوسط
  • اتصال‌های کم
  • SD-WAN سبک
  • بودجه متعادل


✔ FortiGate 200F

انتخاب قطعی برای سازمان‌هایی با:

  • 250–600 کاربر
  • چندین شعبه
  • لینک اینترنت متعدد
  • ترافیک SaaS سنگین
  • نیازهای امنیتی بالا
  • رشد سریع


انتخاب بین FortiGate 100F و FortiGate 200F کاملاً به ابعاد شبکه، تعداد کاربران، معماری Cloud-first، میزان وابستگی به SaaS، تعداد لینک‌های اینترنت و سطح امنیت موردنیاز بستگی دارد.

FortiGate 100F مناسب‌تر است اگر:

  • بین 100 تا 200 کاربر دارید
  • SD-WAN سبک و یک یا دو لینک اینترنت دارید
  • Remote Work سبک دارید
  • ترافیک SaaS متوسط دارید
  • ساختار امنیتی شما خیلی سنگین نیست
  • بودجه برایتان مهم است


FortiGate 200F مناسب‌تر است اگر:

  • بیش از 250 کاربر دارید
  • چند شعبه دارید
  • SD-WAN چندلینکی نیاز دارید
  • SSL Inspection همیشه فعال است
  • Remote Work گسترده دارید
  • حملات IPS زیاد تجربه می‌کنید
  • ترافیک Cloud-first سنگین دارید


 پرسش‌های متداول (FAQ)

1. تفاوت اصلی FortiGate 100F با 200F چیست؟

تفاوت اصلی در ظرفیت کاربران، توان پردازشی، تعداد پورت‌ها، توان SD-WAN، قدرت SSL Inspection و قابلیت مدیریت چند شعبه است. 100F برای 100–200 کاربر مناسب است، اما 200F برای شبکه‌های 250–600 کاربر طراحی شده است.

2. برای شبکه 200 کاربر کدام مدل مناسب‌تر است؟ 100F یا 200F؟

برای 200 کاربر، 100F همچنان قابل‌استفاده است؛ اما اگر SSL Inspection فعال باشد یا SaaS/Teams/Zoom سنگین باشد، 200F انتخاب آینده‌نگرانه‌تر است.

3. آیا FortiGate 200F برای شبکه‌های چند شعبه‌ای بهتر است؟

بله. 200F می‌تواند ۵ تا ۱۰ شعبه را پشتیبانی کند، در حالی که 100F برای حداکثر ۱–۳ شعبه طراحی شده است.

4. کدام مدل SD-WAN قوی‌تری دارد؟

FortiGate 200F با توان مدیریت ۳ تا ۶ لینک با Steering هوشمند و تحلیل لحظه‌ای کیفیت لینک‌ها. 100F تنها برای ۱–۲ لینک مناسب است.

5. آیا هر دو مدل برای SSL Inspection مناسب هستند؟

بله، اما:
• 100F: مناسب SSL Inspection متوسط
• 200F: مناسب SSL Inspection سنگین در شبکه‌های Enterprise

6. مصرف CPU در اجرای IPS در کدام مدل کمتر است؟

200F به دلیل توان پردازشی بالاتر و معماری سازمانی، در اجرای IPS سنگین مصرف CPU بسیار پایین‌تری نسبت به 100F دارد.

7. چه زمانی 100F کافی نیست و باید سراغ 200F برویم؟

زمانی که:
• تعداد کاربران بالای 220 نفر شود
• Remote Work سنگین باشد
• SSL Inspection دائمی باشد
• SD-WAN چندلینکی لازم باشد
• حملات IPS زیاد باشد
• شعب متعدد وجود داشته باشد

8. آیا FortiGate 200F ارزش هزینه بیشتر را دارد؟

اگر سازمان شما رشد دارد، شعبه اضافه می‌شود، ترافیک Cloud-first بالاست یا امنیت برایتان بسیار مهم است → بله، قطعاً ارزش دارد و هزینه‌اش در چند ماه اول جبران می‌شود.

9. پایداری VPN در 100F و 200F چه تفاوتی دارد؟

• 100F: مناسب 20–50 کاربر VPN
• 200F: مناسب 50–150 کاربر VPN همزمان
اگر تیم Remote Work بزرگ دارید → 200F انتخاب بهتر است.

10. آیا FortiGate 100F و 200F از FortiOS 7.4 پشتیبانی می‌کنند؟

بله، هر دو مدل کاملاً با FortiOS 7.4 و 7.6 سازگار هستند و قابلیت‌هایی مثل:
• ZTNA 2.0
• Self-Learning IPS
• DEM
• Inline Sandbox
را پشتیبانی می‌کنند.

 مشاوره تخصصی Aren Network

برای انتخاب بهترین فایروال سری F متناسب با تعداد کاربران، نوع شبکه، ترافیک SaaS و نیازهای امنیتی:

 
 تماس با کارشناسان:  02191303148
بهترین مدل‌های فایروال سوفوس XGS برای سازمان‌ها

بهترین مدل‌های فایروال سوفوس XGS برای سازمان‌ها

بهترین مدل‌های فایروال سوفوس XGS برای سازمان‌های کوچک تا متوسط


سری Sophos XGS نسل جدید و تحول‌یافته فایروال‌های سوفوس است که بر پایه معماری Xstream و شتاب‌دهی سخت‌افزاری در پردازش ترافیک طراحی شده است.

این نسل با ترکیب پردازنده‌های اختصاصی Xstream Flow Processor و موتورهای امنیتی Sophos Central + Sophos Labs Threat Intelligence، کارایی و امنیتی را ارائه می‌دهد که سری‌های قبلی (XG) قادر به ارائه آن نبودند.

امروز سازمان‌ها با چالش‌هایی مواجه‌اند که تنها یک فایروال نسل جدید واقعی (True NGFW) می‌تواند پاسخگوی آن باشد:

  • رشد شدید ترافیک HTTPS و نیاز به SSL Inspection بدون افت سرعت
  • استفاده گسترده از SaaS مثل Microsoft 365، Zoom، CRM/ERP Cloud
  • افزایش حملات Zero-Day و تهدیدات مبتنی بر هوش مصنوعی
  • اهمیت SD-WAN، تقسیم ترافیک هوشمند و چندین لینک اینترنت
  • گسترش Remote Work و نیاز به VPN پایدار در مقیاس بالا
  • Multi-Branch Networking و ارتباط دائمی بین شعب

سوفوس XGS دقیقاً برای پاسخ به این نیازها ساخته شده است.

اما سؤال اصلی مدیران شبکه این است:
کدام مدل XGS برای سازمان ما مناسب‌تر است؟
XGS 87؟
XGS 107؟
XGS 116؟
XGS 136؟
یا مدل‌های قدرتمندتر سری 2000؟

پاسخ این سؤال تنها با بررسی ۴ معیار اصلی انتخاب فایروال سازمانی مشخص می‌شود:

  1. تعداد کاربران واقعی شبکه (Real User Capacity)
  2. نوع ترافیک (SaaS، VoIP، Cloud-first، VPN، Internal Traffic)
  3. سطح امنیت موردنیاز (IPS, AV, Sandstorm, TLS Inspection)
  4. معماری شبکه: تک‌شعبه، چندشعبه، SD-WAN، و ارتباطات بین‌سایتی

هر مدل XGS برای یک سناریوی خاص طراحی شده است:

  • XGS 87 / 87w برای شرکت‌های کوچک
  • XGS 107 / 107w برای شرکت‌های کوچک تا متوسط
  • XGS 116 / 116w برای سازمان‌های در حال رشد
  • XGS 136 / 136w برای شرکت‌های ۱۰۰–۲۵۰ کاربر
  • XGS 2100 / 2300 برای سازمان‌های متوسط تا Enterprise

در این مقاله، به‌صورت کاملاً فنی و خرید‌محور، تمام مدل‌های XGS را بررسی می‌کنیم تا مشخص شود:

  •  بهترین مدل XGS برای سازمان شما کدام است؟
  •  هر مدل چه توان پردازشی و امنیتی دارد؟
  •  کدام مدل بیشترین ارزش خرید را ارائه می‌دهد؟
  •  برای چه تعداد کاربر و چه نوع شبکه مناسب‌اند؟
  •  چه زمانی باید به‌جای XG یا سری قدیمی، به XGS مهاجرت کرد؟

معماری سخت‌افزاری سری XGS و اینکه کدام مدل‌ها بهترین انتخاب برای سازمان‌ها هستند

سری Sophos XGS بر پایه معماری پردازشی Xstream Architecture و پردازنده‌های اختصاصی Dual Processor (Multi-Core CPU + Xstream Flow Processor) طراحی شده است؛ معماری‌ای که باعث شده عملکرد این سری در SSL Inspection، ترافیک SaaS، VPN و NGFW چند برابر بهتر از نسل XG شود.

در این بخش، ساختار فنی سری XGS را بررسی می‌کنیم تا بدانیم چرا برخی مدل‌ها (مانند XGS 116، XGS 136، XGS 2100 و XGS 2300) بهترین انتخاب برای سازمان‌های کوچک تا Enterprise هستند.

۱. معماری Xstream — قلب عملکرد سری XGS

تمام مدل‌های XGS دارای سه موتور اصلی پردازش هستند:

1) Xstream Flow Processor (FP)

شتاب‌دهنده سخت‌افزاری برای:

  • SSL/TLS Deep Inspection
  • IPS / AV / ATP
  • Application Control
  • Web Filtering
  • Zero-Day Protection

مزیت اصلی FP این است که برخلاف فایروال‌های نرم‌افزاری سنتی، با فعال بودن SSL Inspection افت کارایی ایجاد نمی‌شود.

2) Multi-Core CPU Engine

وظایف مدیریتی و پردازش لایه ۷ شامل:

  • Routing و NAT
  • VPN IPsec/SSL
  • SD-WAN
  • QoS و Traffic Shaping

این ساختار دوگانه (CPU + FP) باعث می‌شود فایروال حتی در بارهای سنگین سازمانی نیز پایدار بماند.

3) Xstream FastPath Accelerated Routing

این مسیر زمانی استفاده می‌شود که:

  • ترافیک پاک و Trust شده باشد
  • از IPS/AV استفاده نشود
  • سیاست FastPath فعال باشد

نتیجه این معماری:

  • افزایش ظرفیت Throughput
  • کاهش Latency
  • افزایش توان پردازش در بارهای Real-Time مثل VoIP و Video

۲. تفاوت معماری بین مدل‌های کلیدی XGS (و اینکه هرکدام برای چه سازمانی ساخته شده‌اند)

برای انتخاب بهترین مدل، باید درک کنیم که چرا مدل‌های زیر برای سناریوهای مختلف طراحی شده‌اند:

  • XGS 87 / 87w برای شرکت‌های کوچک
  • XGS 107 / 107w برای شرکت‌های کوچک تا متوسط
  • XGS 116 / 116w برای سازمان‌های SME / Mid-size
  • XGS 136 / 136w برای شرکت‌های ۱۰۰–۲۵۰ کاربر
  • XGS 2100 / 2300 برای Enterprise کوچک
  • XGS 3100 / 4300 / 4500 برای Enterprise بزرگ

در ادامه مهم‌ترین مدل‌ها را بررسی می‌کنیم.

۲.۱ — Sophos XGS 87 / 107 — مناسب سازمان‌های کوچک

این دو مدل برای شرکت‌های کوچک با ۱۰–۳۵ کاربر طراحی شده‌اند.

توانایی‌ها:

  • عملکرد قابل قبول در Web Filtering
  • NGFW در سطح SMB
  • VPN سبک
  • مناسب شبکه‌های تک‌بخشی (VLAN کم)

محدودیت‌ها:

  • برای SSL Inspection سنگین مناسب نیستند
  • برای SaaS سنگین مانند Teams / Zoom پایدار نیستند
  • ظرفیت کاربر محدود است

 این مدل‌ها برای مقاله ما گزینه‌های اصلی نیستند چون تمرکز مقاله روی انتخاب بهترین مدل‌های سازمانی است.

۲.۲ — Sophos XGS 116 — بهترین گزینه برای شرکت‌های ۳۰–۷۰ کاربر

XGS 116 یکی از محبوب‌ترین مدل‌ها در ایران است.

مزایا:

  • پردازنده نسل جدید با FP قوی‌تر نسبت به XGS 107
  • SSL Inspection پایدار برای شبکه‌های متوسط
  • مناسب شرکت‌هایی با ۲–۳ VLAN
  • مناسب SaaS متوسط مثل Teams، CRM، M365
  • SD-WAN سبک تا متوسط

محدودیت:

  • برای بارهای SaaS سنگین یا Remote Work گسترده مناسب نیست

۲.۳ — Sophos XGS 136 — انتخاب ایده‌آل برای سازمان‌های ۷۰–۱۵۰ کاربر

XGS 136 نسخه ارتقاء‌یافته 116 است و بهترین انتخاب برای سازمان‌های در حال رشد محسوب می‌شود.

مزایا:

  • توان بسیار بالاتر در SSL Inspection
  • IPS قدرتمندتر (مناسب حملات بیشتر)
  • پردازنده FP پیشرفته‌تر
  • مناسب SaaS سنگین (Teams، Zoom، M365)
  • مناسب Remote Work در مقیاس متوسط
  • SD-WAN دو یا سه لینک با Steering هوشمند

۲.۴ — Sophos XGS 2100 — بهترین مدل برای سازمان‌های ۱۵۰–۳۰۰ کاربر

این مدل وارد سطح Enterprise می‌شود.

مزایا:

  • Throughput عالی در SSL Inspection
  • مناسب NGFW Full (IPS + AV + ATP) بدون افت
  • مناسب SaaS سنگین سازمانی
  • امکان مدیریت چند VLAN + سناریوهای پیچیده
  • SD-WAN سازمانی
  • مناسب 5–10 شعبه کوچک
  • پایداری بالا در VPN با ده‌ها کاربر همزمان

۲.۵ — Sophos XGS 2300 — مناسب سازمان‌های بزرگ و محیط‌های High Load

این مدل برای شبکه‌هایی طراحی شده که:

  • ترافیک SaaS بسیار سنگین دارند
  • SSL Inspection همیشه فعال است
  • چند شعبه همزمان روی شبکه هستند
  • امنیت NGFW در سطح بالا نیاز دارند
  • بار IPS و Malware Scanning بالا است

ویژگی‌ها:

  • سریع‌ترین مدل رده میانی Sophos
  • نزدیک به عملکرد XGS 3100 اما با قیمت کمتر
  • مناسب سازمان‌های ۲۰۰–۴۰۰ کاربر
  • طراحی کاملاً Enterprise-grade

۲.۶ — جدول معماری اصلی و سناریوی مناسب هر مدل

مدل کاربران SSL Inspection SD-WAN SaaS سناریوی مناسب
XGS 116 30–70 متوسط سبک متوسط شرکت‌های کوچک–متوسط
XGS 136 70–150 بالا متوسط سنگین سازمان‌های در حال رشد
XGS 2100 150–300 بسیار بالا سازمانی خیلی سنگین سازمان‌های متوسط و Enterprise کوچک
XGS 2300 200–400 عالی سازمانی خیلی سنگین سازمان‌های بزرگ با بار ترافیکی زیاد

نتیجه‌گیری بخش ۲

  • اگر شرکت زیر ۷۰ کاربر است → XGS 116
  • اگر شرکت در حال رشد و بین ۷۰–۱۵۰ کاربر است → XGS 136
  • اگر سازمان دارای Remote Work + SaaS سنگین است → XGS 2100
  • اگر شبکه ۲۰۰–۴۰۰ کاربر و ترافیک بسیار سنگین دارید → XGS 2300 بهترین انتخاب است

 مقایسه عملی عملکرد مدل‌های XGS در سناریوهای واقعی سازمانی 

عملکرد واقعی یک فایروال تنها با Throughput دیتاشیت مشخص نمی‌شود؛ بلکه باید ببینیم در شبکه‌ای با ده‌ها یا صدها کاربر، سرویس‌های SaaS سنگین، Remote Work، تماس ویدیویی و SSL Inspection چه رفتاری دارد.

در این بخش رفتار مدل‌های XGS 116، XGS 136، XGS 2100 و XGS 2300 را در ۵ سناریوی مهم بررسی می‌کنیم:

  • SaaS ترافیک سنگین (M365، Teams، Zoom، CRM/ERP Cloud)
  • Remote Work و VPN
  • SSL/TLS Inspection
  • NGFW Full Stack (IPS + AV + ATP + AppControl)
  • SD-WAN و مدیریت چند لینک اینترنت

۱. عملکرد مدل‌های XGS در ترافیک SaaS (Teams / Zoom / Microsoft 365 / CRM / ERP Cloud)

امروزه ۹۰٪ بار شبکه سازمان‌ها SaaS است. بنابراین مهم‌ترین شاخص انتخاب XGS، توان مدیریت SaaS بدون ایجاد Delay یا افزایش CPU است.

XGS 116 — مناسب SaaS متوسط

  • مناسب سازمان‌های ۳۰–۷۰ کاربر
  • توان کافی برای Microsoft 365 + CRM سبک
  • در تماس‌های Teams/Zoom زیاد، ممکن است CPU به ۷۰–۸۰٪ برسد

 مناسب شرکت‌های کوچک یا متوسط با بار ویدئویی سبک

XGS 136 — مناسب SaaS سنگین برای سازمان‌های در حال رشد

  • پایداری بسیار بهتر در Teams / Zoom
  • مناسب سازمان‌هایی با جلسات متعدد روزانه
  • مناسب بار SaaS + اپلیکیشن‌های داخلی ترکیبی

 بهترین انتخاب برای ۷۰–۱۵۰ کاربر

XGS 2100 — مناسب SaaS بسیار سنگین سازمانی

  • بدون افت کارایی در جلسات Teams Full HD
  • مناسب سازمان‌هایی با ده‌ها کاربر ویدئویی همزمان
  • توان پردازشی عالی برای M365، SharePoint، OneDrive

 مناسب ۱۵۰–۳۰۰ کاربر با حجم کاری سنگین

XGS 2300 — بهترین عملکرد SaaS در کلاس خود

  • طراحی شده برای محیط‌هایی با تماس ویدئویی دائمی
  • مدیریت حجم بسیار بالا در ترافیک HTTPS سنگین
  • مناسب ERP/CRM سازمانی + تیم‌های عملیاتی + چند شعبه

 انتخاب قطعی برای ۲۰۰–۴۰۰ کاربر


۲. عملکرد Remote Work / VPN (SSL & IPsec)

در شبکه‌های مدرن، VPN یکی از سنگین‌ترین پردازش‌های لایه ۷ است.

  • XGS 116: مناسب ۱۵–۳۰ کاربر VPN همزمان، مناسب Remote Work سبک
  • XGS 136: مناسب ۳۰–۶۰ کاربر VPN، بهترین برای سازمان‌های در حال رشد
  • XGS 2100: مناسب ده‌ها کاربر VPN به صورت همزمان، مناسب Remote Work گسترده
  • XGS 2300: مناسب ۵۰–۱۰۰ کاربر VPN، مناسب شرکت‌های چند شعبه‌ای با VPN دائم بین سایت‌ها

۳. عملکرد SSL/TLS Deep Inspection — مهم‌ترین معیار تفاوت مدل‌ها

با توجه به اینکه بیش از ۹۵٪ اینترنت امروز HTTPS است، توان SSL Inspection تعیین‌کننده قدرت واقعی فایروال است.

  • XGS 116: مناسب SSL Inspection در سطح متوسط، در بار SaaS سنگین CPU بالا می‌رود
  • XGS 136: توان بسیار بالاتر در پردازش SSL، کاملاً مناسب شبکه‌های ۷۰–۱۵۰ کاربر
  • XGS 2100: پردازش SSL سنگین بدون افت، مناسب سازمان‌هایی که SSL همیشه فعال است
  • XGS 2300: بهترین عملکرد SSL در سری میانی XGS، مناسب محیط‌های High-Load و چند شعبه‌ای

۴. عملکرد NGFW Full Stack (IPS + AV + ATP + Web + AppControl)

اجرای همزمان NGFW Full، سنگین‌ترین حالت عملیاتی است.

  • XGS 116: مناسب سازمان‌های کوچک؛ برای شرکت‌های تا ۷۰ کاربر پایدار است
  • XGS 136: مناسب NGFW متوسط تا سنگین؛ عملکرد عالی در IPS و Malware Scanning
  • XGS 2100: کیفیت Enterprise در Full Protection؛ مناسب سازمان‌های دارای حملات زیاد
  • XGS 2300: پایداری بسیار بالا حتی در بارهای امنیتی بسیار سنگین؛ مناسب بانک‌ها، هلدینگ‌ها، سازمان‌های بزرگ

۵. SD-WAN و مدیریت لینک اینترنت — تفاوت جدی بین مدل‌ها

  • XGS 116: مناسب ۱–۲ لینک اینترنت، SD-WAN سبک
  • XGS 136: مناسب ۲–۳ لینک، Steering بهتر برای SaaS
  • XGS 2100: مناسب ۳–۵ لینک، SD-WAN سازمانی با QoE بالا
  • XGS 2300: مناسب سناریوهای پیچیده چندلینکی، انتخاب عالی برای شبکه‌های چند شعبه‌ای

نتیجه‌گیری بخش ۳ (خلاصه عملکرد Real-World)

مدل SaaS VPN SSL Inspection NGFW SD-WAN مناسب برای
XGS 116 متوسط سبک متوسط متوسط سبک ۳۰–۷۰ کاربر
XGS 136 سنگین متوسط بالا بالا متوسط ۷۰–۱۵۰ کاربر
XGS 2100 خیلی سنگین زیاد بسیار بالا خیلی بالا سازمانی ۱۵۰–۳۰۰ کاربر
XGS 2300 فوق‌سنگین زیاد عالی Enterprise سازمانی ۲۰۰–۴۰۰ کاربر

بخش ۴ — مقایسه ظرفیت کاربر، پورت‌ها، سناریوهای استفاده و آینده‌پذیری مدل‌های Sophos XGS

سری XGS برای شبکه‌های ۳۰ تا ۴۰۰ کاربر طراحی شده است و هر مدل برای سناریوی خاصی بهینه شده است. در این بخش دقیقاً مشخص می‌کنیم هر مدل برای چه سازمانی مناسب است، چه پورت‌هایی دارد، و تا چند سال آینده پاسخگوی نیاز سازمان خواهد بود.

۱. ظرفیت واقعی کاربران (User Capacity Planning)

ظرفیت کاربر در XGS فقط به Throughput بستگی ندارد؛ بلکه عوامل زیر نیز مؤثر هستند:

  • SSL/TLS Inspection
  • IPS / AV / ATP
  • تعداد VLANها
  • میزان ترافیک SaaS
  • Remote Work / VPN
  • حجم ارتباطات بین‌سایتی

در ادامه ظرفیت واقعی هر مدل را بررسی می‌کنیم.

XGS 116 — مناسب ۳۰ تا ۷۰ کاربر

  • مناسب شرکت‌های کوچک–متوسط
  • مناسب ۲–۳ VLAN
  • مناسب SaaS سبک تا متوسط
  • مناسب VPN سبک

XGS 136 — مناسب ۷۰ تا ۱۵۰ کاربر

  • پردازنده قوی‌تر + FP پیشرفته
  • مناسب سازمان‌هایی با ۴–۸ VLAN
  • مناسب SaaS سنگین
  • مناسب VPN متوسط
  • مناسب شرکت‌های در حال رشد

XGS 2100 — مناسب ۱۵۰ تا ۳۰۰ کاربر

  • ظرفیت بالا برای شبکه‌های چندبخشی
  • مناسب سازمان‌هایی با ۸–۱۵ VLAN
  • مناسب Remote Work گسترده
  • مناسب ترافیک SaaS بسیار سنگین
  • عملکرد عالی در Full NGFW + SSL Inspection

XGS 2300 — مناسب ۲۰۰ تا ۴۰۰ کاربر

  • ساخته شده برای سازمان‌های بزرگ‌تر
  • مناسب شرکت‌هایی با چندین بخش عملیاتی
  • مناسب ترافیک چند شعبه‌ای
  • مناسب تیم‌های DevOps، مالی، عملیاتی
  • مناسب پیکربندی سازمانی پیچیده

۲. مقایسه تعداد و نوع پورت‌ها — عنصر کلیدی طراحی شبکه

پورت‌ها تعیین می‌کنند آیا فایروال شما قابلیت تقسیم‌بندی (Segmentation) پیشرفته، مدیریت چند لینک اینترنت، و ارتباط با سوییچ‌های لایه ۲/۳ را دارد یا نه.

XGS 116 — پورت‌های مناسب شبکه کوچک

  • 8× GE RJ45
  • 2× SFP
  • مناسب ۱–۲ لینک اینترنت
  • مناسب شبکه‌های ساده با VLANهای محدود

XGS 136 — پورت‌های بیشتر برای شبکه‌های در حال رشد

  • 12× GE RJ45
  • 2× SFP
  • مناسب ۲–۳ لینک اینترنت
  • مناسب شبکه‌های لایه‌بندی‌شده (HR، مالی، IT، تولید)

XGS 2100 — پورت‌های سازمانی

  • پورت‌های متعدد GE
  • چندین SFP و SFP+ (بسته به مدل)
  • مناسب اتصال سرورهای داخلی + شعب
  • مناسب ۳–۵ لینک اینترنت

XGS 2300 — پورت‌های Enterprise

  • تعداد زیاد GE + چند SFP+
  • مناسب ارتباطات دیتاسنتری
  • مناسب تفکیک سازمانی پیشرفته
  • مناسب شبکه‌های High Density

۳. سناریوهای مناسب برای هر مدل — انتخاب دقیق برای مدیران شبکه

XGS 116 — بهترین برای سازمان‌های کوچک

مناسب برای:

  • شرکت‌های ۳۰–۷۰ کاربر
  • شبکه‌های ساده با چند VLAN
  • Remote Work سبک
  • SaaS متوسط (CRM، ایمیل، M365 سبک)
  • دفاتر کوچک، استارتاپ‌ها، ادارات کوچک

اگر Teams/Zoom زیاد دارید → پیشنهاد می‌شود بالاتر بروید.

XGS 136 — ایده‌آل برای سازمان‌های در حال رشد

مناسب برای:

  • ۷۰–۱۵۰ کاربر
  • SaaS سنگین (Teams، M365، ERP Cloud)
  • VPN متوسط تا سنگین
  • ۲–۳ لینک اینترنت (SD-WAN متوسط)
  • ارتباطات بین‌بخشی متوسط

این مدل متعادل‌ترین گزینه برای اکثر سازمان‌ها است.

XGS 2100 — مناسب برای شبکه‌های سازمانی متوسط تا بزرگ

مناسب برای:

  • ۱۵۰–۳۰۰ کاربر
  • Full NGFW همیشه فعال
  • SSL Inspection بدون افت سرعت
  • چند شعبه (۵–۱۰)
  • ترافیک بسیار سنگین ابری
  • تماس ویدئویی HD همزمان
  • شبکه‌های Cloud-first

اگر امنیت و پایداری برایتان حیاتی است، این مدل بهترین انتخاب است.

XGS 2300 — مناسب شبکه‌های High Load / Enterprise

مناسب برای:

  • ۲۰۰–۴۰۰ کاربر
  • سازمان‌هایی با چند شعبه
  • تیم‌های عملیاتی بزرگ
  • بار VPN سنگین
  • SaaS بسیار سنگین
  • سازمان‌های مالی، هلدینگ‌ها، شرکت‌های تولیدی بزرگ

این مدل فاصله زیادی با مدل‌های پایین‌تر دارد و قدرت آن در شبکه‌های سنگین کاملاً محسوس است.

۴. مقایسه آینده‌پذیری (Future-Proofing)

مدل آینده‌پذیری توضیح
XGS 116 متوسط برای شرکت‌های کوچک مناسب، در رشد سریع محدود می‌شود
XGS 136 بالا مناسب رشد تدریجی ۲–۳ سال آینده
XGS 2100 بسیار بالا مناسب سازمان‌هایی با رشد بالا و معماری پیچیده
XGS 2300 فوق‌العاده بهترین گزینه اگر شبکه بزرگ می‌شود یا شعب اضافه می‌شود

۵. نتیجه‌گیری بخش ۴

  • XGS 116 → مناسب شرکت‌های کوچک (۳۰–۷۰ کاربر)
  • XGS 136 → بهترین انتخاب برای ۷۰–۱۵۰ کاربر و شبکه‌های در حال رشد
  • XGS 2100 → مناسب ۱۵۰–۳۰۰ کاربر، شرکت‌های چند شعبه، SaaS سنگین
  • XGS 2300 → مناسب ۲۰۰–۴۰۰ کاربر، ترافیک بسیار سنگین و سازمان‌های Enterprise

 مقایسه امنیتی کامل مدل‌های XGS (IPS / AV / ATP / Web Filtering / Zero-Day Protection)

این بخش دقیقاً همان‌جایی است که تفاوت واقعی مدل‌های فایرول سوفوس سری XGS  آشکار می‌شود—به‌خصوص برای سازمان‌هایی که امنیت برایشان اولویت اصلی است.

همچنین از نظر سئو، این بخش کمک می‌کند مقاله برای کوئری‌های امنیتی مثل:

  • Sophos XGS IPS performance
  • XGS 2100 vs 2300 security
  • Sophos Firewall best model for security

بهترین رتبه را بگیرد.

معماری امنیتی سری XGS — مبتنی بر Xstream + SophosLabs Intelix AI

تمام مدل‌های XGS مجهز به فناوری‌های امنیتی زیر هستند:

  • Xstream DPI Engine (Deep Packet Inspection)
  • IPS / IDS نسل جدید با هزاران Signature فعال
  • Web Filtering + DNS Protection
  • Malware Scanning + AI Threat Detection
  • Zero-Day Protection (Sandboxing + ML)
  • Application Control و Layer 7 Visibility
  • Synchronized Security (هماهنگی بین Endpoint و Firewall)

اما توان اجرای همزمان این سرویس‌ها در مدل‌ها متفاوت است. این تفاوت همان چیزی است که باید هنگام انتخاب فایروال برای سازمان در نظر گرفته شود.

۱. مقایسه توان IPS (Intrusion Prevention System)

IPS سنگین‌ترین بخش امنیتی است و بیشترین تأثیر را روی CPU دارد.

XGS 116 — مناسب IPS سبک تا متوسط

  • برای سازمان‌های کوچک
  • مناسب حملات پراکنده و کم‌حجم
  • در Scan یا حملات گسترده CPU افزایش می‌یابد

 مناسب امنیت پایه سازمانی

XGS 136 — مناسب IPS سنگین در سازمان‌های متوسط

  • توان بالاتر برای تحلیل Signatureهای پیچیده
  • مناسب ترکیب IPS + Web Filtering + AV
  • برای سازمان‌های ۷۰–۱۵۰ کاربر تمام نیاز امنیتی را پوشش می‌دهد

 گزینه ایده‌آل سیستم‌های ITIL و سازمان‌های متوسط

XGS 2100 — IPS سطح Enterprise

  • تحمل حملات گسترده بدون افت
  • مناسب سازمان‌هایی که در معرض حملات هدفمند هستند
  • مناسب تیم‌های امنیتی حرفه‌ای

 انتخاب استاندارد SOCهای کوچک و متوسط

XGS 2300 — بهترین عملکرد IPS در سری میانی

  • مناسب حملات Real-Time سنگین
  • مناسب اینترنت پرسرعت + ترافیک بالا
  • مناسب سازمان‌هایی با امنیت در سطح مقرراتی (Compliance)

 مناسب سازمان‌های حساس: مالی، پزشکی، دولتی، تولیدی بزرگ

۲. Web Filtering / DNS Protection — کنترل دسترسی وب و تهدیدات DNS

تمام مدل‌ها Web Filtering قوی دارند اما ظرفیت پردازشی تفاوت ایجاد می‌کند:

مدل Web Filtering DNS Protection مناسب برای
XGS 116 خوب عالی شرکت‌های کوچک
XGS 136 عالی عالی سازمان‌های ۷۰–۱۵۰ کاربر
XGS 2100 بسیار عالی Enterprise شرکت‌های بزرگ
XGS 2300 فوق‌العاده Enterprise سازمان‌های پر ترافیک

 در بار ترافیک زیاد (صدها کاربر)، تنها 2100 و 2300 بدون Delay کار می‌کنند.

۳. Malware Protection / AV / ATP — دفاع در برابر بدافزار و Zero-Day

Sophos به‌عنوان یکی از مهم‌ترین شرکت‌های آنتی‌ویروس دنیا، در XGS یک لایه امنیتی بسیار قوی ارائه می‌دهد:

  • Static ML Engine
  • Runtime Behavior Analysis
  • SophosLabs + Intelix AI Cloud
  • Sandboxing

اما توان اجرای لحظه‌ای (Real-Time) متفاوت است:

  • XGS 116: مناسب اسکن فایل‌های متوسط، مناسب ترافیک وب سبک، در آپلود/دانلود سنگین سرعت کاهش می‌یابد
  • XGS 136: مناسب فایل‌های حجیم و تعداد زیاد Session، برای بکاپ‌گیری تحت وب یا OneDrive عالی است
  • XGS 2100: مناسب سازمان‌هایی با حجم فایل زیاد، مناسب تیم‌های تولید محتوا / طراحی / مهندسی، مناسب SharePoint و File Server های سنگین
  • XGS 2300: بهترین مدل برای اسکن همزمان هزاران فایل، مناسب سازمان‌هایی با عملیات حجیم (DevOps، R&D، واحدهای تولید داده)

 در شبکه‌هایی با حجم دانلود/آپلود روزانه ۲۰۰–۵۰۰ گیگ، XGS 2300 بهترین انتخاب است.

۴. Application Control و Layer 7 Visibility

این ویژگی برای کنترل استفاده کاربران از:

  • برنامه‌های پیام‌رسان
  • VPNهای شخصی
  • سرویس‌های Cloud
  • نرم‌افزارهای P2P
  • برنامه‌های ناشناخته

حیاتی است.

  • XGS 116: مناسب کنترل پایه برنامه‌ها
  • XGS 136: تشخیص دقیق‌تر + Policyهای پیشرفته
  • XGS 2100 / 2300: پایش واقعی لایه ۷ حتی در بار سنگین، مناسب شرکت‌های بزرگ با ده‌ها برنامه داخلی و ابری

برای سازمان‌های DevOps و نرم‌افزاری، XGS 2100 حداقل مدل توصیه‌شده است.

۵. Zero-Day Protection (Sandbox + Artificial Intelligence)

تمام مدل‌های XGS از Zero-Day Protection استفاده می‌کنند اما:

مدل ظرفیت Sandbox سرعت تحلیل AI مناسب برای
XGS 116 سبک متوسط شبکه‌های کوچک
XGS 136 متوسط بالا سازمان‌های متوسط
XGS 2100 سنگین بسیار بالا سازمان‌های بزرگ
XGS 2300 بسیار سنگین ممتاز شبکه‌های High Security

 اگر داده‌های محرمانه دارید یا تحت Compliance هستید، XGS 2100 یا 2300 توصیه می‌شود.

۶. اجرای همزمان NGFW Full Stack (بدون افت سرعت)

Full NGFW شامل:

  • IPS
  • AV
  • ATP
  • AppControl
  • Web Filtering
  • Zero-Day
  • SSL Inspection

اجرای همزمان این موارد سنگین‌ترین حالت ممکن برای فایروال است.

مدل توان Full NGFW مناسب برای
XGS 116 متوسط شرکت‌های کوچک
XGS 136 بالا سازمان‌های ۷۰–۱۵۰ کاربر
XGS 2100 بسیار بالا شرکت‌های ۱۵۰–۳۰۰ کاربر
XGS 2300 عالی سازمان‌های ۲۰۰–۴۰۰ کاربر

 اگر قصد دارید همیشه SSL Inspection + IPS + ATP را فعال نگه دارید، حداقل XGS 136 نیاز دارید — و برای سازمان‌های بزرگ، 2100 یا 2300 ضروری است.

نتیجه‌گیری بخش ۵ — بهترین مدل‌ها از نظر امنیت

  • XGS 116 → امنیت مناسب برای شرکت‌های کوچک
  • XGS 136 → امنیت قوی برای سازمان‌های متوسط
  • XGS 2100 → مناسب سازمان‌هایی با تهدید زیاد و الزامات امنیتی بالا
  • XGS 2300 → قدرتمندترین مدل سازمانی در سطح High Security

 مقایسه SD-WAN، Multi-Branch، Cloud-First Architecture و Remote Work در مدل‌های XGS

شبکه‌های سازمانی امروز کاملاً مبتنی بر Cloud، کاربری‌های Remote و ارتباط بین شعب هستند. بنابراین فایروال باید بتواند موارد زیر را بدون افت سرعت مدیریت کند:

  • چند لینک اینترنت (Load Balance + Failover + Traffic Steering)
  • ارتباط دائمی بین شعب (Site-to-Site VPN)
  • دسترسی Remote Work گسترده
  • کیفیت تجربه کاربر در SaaS (Teams / Zoom / M365)
  • تحلیل کیفیت لینک‌ها (Latency / Jitter / Packet Loss)

سری XGS دقیقاً برای این معماری طراحی شده اما هر مدل ظرفیت متفاوتی دارد.

۱. مقایسه SD-WAN — توان مدیریت لینک‌های اینترنت در مدل‌های XGS

SD-WAN در Sophos یکی از پیشرفته‌ترین موتورهای Steering دنیاست و قابلیت‌های زیر را ارائه می‌دهد:

  • AI-based Traffic Steering
  • تجربه‌محور (Quality of Experience – QoE)
  • تحلیل لحظه‌ای Jitter / Loss / Latency
  • تقسیم بار هوشمند
  • Failover آنی

اما اجرای این قابلیت‌ها نیازمند قدرت پردازشی کافی است.

XGS 116 — SD-WAN سبک

  • مناسب ۱–۲ لینک اینترنت
  • مناسب سازمان‌هایی با ترافیک متوسط
  • Steering مناسب ولی نه برای لینک‌های پرتراکم

 برای دفاتر کوچک مناسب است.

XGS 136 — SD-WAN متوسط و پایدار

  • مناسب ۲–۳ لینک اینترنت
  • Steering عالی برای SaaS مثل Teams / M365
  • مناسب چند بخش (HR / مالی / IT / عملیاتی)
  • مدیریت QoE بسیار بهتر نسبت به XGS 116

 انتخاب عالی برای شرکت‌هایی با رشد متوسط.

XGS 2100 — SD-WAN سازمانی در سطح Enterprise

  • مناسب ۳–۵ لینک اینترنت
  • Steering کاملاً حرفه‌ای تحت بار سنگین
  • مناسب شرکت‌هایی با چند شعبه
  • مناسب سرویس‌های ابری زمان-حساس (کاملاً پایدار)

 اگر کیفیت لینک‌ها برای سازمان حیاتی است → XGS 2100 گزینه ایده‌آل است.

XGS 2300 — قدرتمندترین SD-WAN در سری میانی

  • مناسب شبکه‌های چندسایتی بزرگ
  • پایداری بالا حتی در لینک‌های نامتوازن
  • Steering مبتنی بر کارایی واقعی کاربر
  • مناسب ارتباطات Real-Time بین شعب

 بهترین مدل برای معماری SD-WAN گسترده و پیچیده.

۲. مقایسه عملکرد در شبکه‌های چند شعبه‌ای (Multi-Branch / SD-Branch)

امروزه تقریباً تمام سازمان‌های بالای ۵۰ کاربر دارای بیش از یک شعبه هستند.

این بخش دقیقاً مشخص می‌کند کدام مدل XGS برای چند شعبه مناسب است.

مدل تعداد شعب مناسب نوع معماری
XGS 116 ۱–۲ شعبه کوچک ارتباط سبک
XGS 136 ۲–۴ شعبه ارتباط ثابت با ترافیک متوسط
XGS 2100 ۵–۱۰ شعبه ارتباط دائمی با ترافیک سنگین
XGS 2300 ۱۰+ شعبه Enterprise Distributed Architecture

 اگر سازمان شما بیش از ۴ شعبه دارد، حداقل XGS 2100 لازم است.

 اگر معماری شعب سنگین و دائمی دارید → XGS 2300 بهترین انتخاب است.

۳. Cloud-First Architecture — تفاوت جدی بین مدل‌ها

بیش از ۹۰٪ ترافیک سازمان‌ها امروز مربوط به Cloud است:

  • Microsoft 365
  • SharePoint / OneDrive
  • Teams / Zoom
  • CRM/ERP Cloud
  • ابزارهای DevOps
  • سرویس‌های SaaS مالی / فروش / پشتیبانی

در چنین سناریوهایی توان SSL Inspection + SD-WAN + DPI تعیین می‌کند کدام مدل مناسب است.

  • XGS 116: مناسب سازمان‌هایی با وابستگی متوسط به Cloud؛ در ترافیک Cloud سنگین گلوگاه ایجاد می‌شود
  • XGS 136: مناسب سازمان‌هایی با ۳۰–۶۰٪ ترافیک Cloud؛ پایداری مناسب در Teams / Zoom
  • XGS 2100: مناسب سازمان‌هایی با Cloud-Driven Architecture؛ پایداری کامل در حجم‌های بسیار سنگین
  • XGS 2300: بهترین عملکرد Cloud-First در میان تمام مدل‌های زیر 3100؛ مناسب شرکت‌های تولید نرم‌افزار، R&D، مالی، بیمه، تماس ویدیویی دائمی

 اگر Cloud برای سازمان نقشی حیاتی دارد → XGS 2100 یا XGS 2300 انتخاب صحیح است.

۴. Remote Work / VPN — یکی از مهم‌ترین بخش‌های مقایسه

VPN یکی از سنگین‌ترین سرویس‌های امنیتی است، چون نیازمند:

  • تحلیل Sessionهای زیاد
  • رمزنگاری/رمزگشایی سریع
  • مدیریت Tunnelهای همزمان
  • توان پردازش لایه ۷

است.

  • XGS 116: مناسب ۱۰–۳۰ کاربر VPN، مناسب Remote Work سبک
  • XGS 136: مناسب ۳۰–۶۰ کاربر VPN، مناسب تیم‌های ریموت سازمانی
  • XGS 2100: مناسب ۶۰–۱۲۰ کاربر VPN، مناسب شرکت‌هایی با تیم‌های میدانی / فروش / پشتیبانی گسترده
  • XGS 2300: مناسب ۱۰۰+ کاربر VPN، بهترین انتخاب برای Multi-Branch + Remote Workforce بزرگ

 اگر Remote Work بخش مهم شرکت است → XGS 2100 یا 2300 ضروری است.

۵. نتیجه‌گیری بخش ۶ — بهترین مدل XGS برای معماری شبکه شما

مدل SD-WAN شعب Cloud-First VPN مناسب برای
XGS 116 سبک ۱–۲ متوسط سبک شرکت‌های کوچک
XGS 136 متوسط ۲–۴ سنگین متوسط سازمان‌های در حال رشد
XGS 2100 سازمانی ۵–۱۰ خیلی سنگین زیاد سازمان‌های متوسط تا بزرگ
XGS 2300 Enterprise ۱۰+ فوق‌سنگین بسیار زیاد شرکت‌های بزرگ و High Load

 اگر شبکه شما Cloud-Driven، چند شعبه‌ای یا دارای VPN زیاد است، مدل‌های XGS 2100 و 2300 کاملاً برتر هستند.

 اگر شبکه‌تان متوسط است و رشد دارید، XGS 136 بهترین گزینه از نظر قیمت/کارایی است.

 سوالات متداول درباره بهترین مدل‌های فایروال سوفوس XGS برای سازمان‌ها

در ادامه کامل‌ترین مجموعه سوالات پرتکرار کاربران، مدیران شبکه و تصمیم‌گیران سازمانی را مشاهده می‌کنید. تمام پاسخ‌ها کوتاه، دقیق، سئو محور و مطابق Intent کاربران نوشته شده‌اند.

1. کدام مدل سوفوس XGS برای شرکت‌های کوچک بهترین انتخاب است؟

برای شرکت‌های ۱۰ تا ۵۰ کاربر، مدل XGS 116 بهترین انتخاب است. توان پردازشی مناسب، SSL Inspection قابل قبول و هزینه اقتصادی باعث می‌شود برای شبکه‌های کوچک بهترین گزینه باشد.

2. برای سازمان‌های متوسط بین ۷۰ تا ۱۵۰ کاربر، کدام مدل XGS پیشنهاد می‌شود؟

مدل XGS 136 بهترین انتخاب برای این رنج است. این مدل توان اجرای همزمان NGFW (IPS, AV, ATP, Web Filtering) را دارد و در ترافیک SaaS (Teams, M365, Zoom) عملکرد بسیار پایدار ارائه می‌دهد.

3. تفاوت اصلی XGS 2100 با XGS 136 چیست؟

تفاوت در معماری پردازش، تعداد پورت‌ها، توان SSL Inspection، ظرفیت VPN و SD-WAN است. XGS 2100 برای سازمان‌های ۱۵۰ تا ۳۰۰ کاربر طراحی شده و توان تحمل بارهای سنگین را بدون افت سرعت دارد.

4. کدام مدل برای شبکه‌هایی با چندین شعبه مناسب‌تر است؟

اگر سازمان شما ۲ تا ۴ شعبه دارد → XGS 136 کافی است.
اگر ۵ تا ۱۰ شعبه دارید → XGS 2100 توصیه می‌شود.
برای ۱۰ شعبه یا بیشتر → XGS 2300 بهترین انتخاب است.

5. برای سازمان‌هایی که کاملاً Cloud-first هستند، کدام مدل مناسب‌تر است؟

برای ترافیک Cloud-first سنگین (Teams، SharePoint، ERP Cloud)، مدل‌های XGS 2100 و XGS 2300 بهترین عملکرد را دارند. این مدل‌ها توان بسیار بالایی در SSL Inspection و SD-WAN هوشمند ارائه می‌دهند.

6. آیا XGS 116 برای SSL Inspection مناسب است؟

بله، اما برای ترافیک HTTPS متوسط. در سناریوهایی با حجم زیاد ترافیک رمزنگاری‌شده، XGS 136 یا بالاتر پیشنهاد می‌شود.

7. کدام مدل مناسب سازمان‌هایی با ترافیک ویدئویی سنگین (Teams / Zoom) است؟

برای جلسات ویدئویی دائمی و سازمانی:
تا ۱۵۰ کاربر → XGS 136
بالای ۱۵۰ کاربر → XGS 2100 / 2300

8. برای شبکه‌هایی با نیاز شدید به VPN، کدام مدل مناسب‌تر است؟

۱۰–۳۰ کاربر VPN → XGS 116
۳۰–۶۰ کاربر VPN → XGS 136
۶۰–۱۲۰ کاربر VPN → XGS 2100
۱۰۰+ کاربر VPN → XGS 2300

9. آیا همه مدل‌های XGS از Zero-Day Protection پشتیبانی می‌کنند؟

بله، تمامی مدل‌ها از فناوری SophosLabs Intelix AI + Sandboxing پشتیبانی می‌کنند. اما سرعت و حجم پردازش Zero-Day در مدل‌های 2100 و 2300 بسیار بالاتر است.

10. اگر سازمان در سه سال آینده رشد کند، کدام مدل آینده‌پذیرتر است؟

برای رشد متوسط: XGS 136
برای رشد سریع یا افزایش شعب: XGS 2100
برای سازمان‌های رو به Enterprise: XGS 2300

11. کدام مدل بهترین نسبت قیمت به کارایی را دارد؟

در اکثر پروژه‌های سازمانی، مدل XGS 136 بهترین نسبت کارایی به قیمت را ارائه می‌دهد. این مدل نقطه تعادل بین قدرت امنیتی، توان پردازش و هزینه است.

12. برای سازمان‌هایی که حملات امنیتی زیادی تجربه می‌کنند، چه مدلی پیشنهاد می‌شود؟

مدل‌های XGS 2100 و XGS 2300 به‌دلیل توان IPS بسیار بالا، بهترین انتخاب برای محیط‌های حساس هستند.

13. آیا XGS 116 برای شرکت‌هایی با تیم IT کوچک کافی است؟

بله، اگر تعداد کاربران زیر ۵۰ باشد و ترافیک SaaS سنگین نباشد، این مدل کاملاً مناسب است.

14. کدام مدل برای سازمان‌های High Security مناسب‌تر است؟

اگر سازمان شما داده‌های حساس (مالی، پزشکی، دولتی، تولیدی) را مدیریت می‌کند، XGS 2300 بهترین انتخاب است.

15. برای سازمان‌های DevOps یا نرم‌افزاری کدام مدل XGS بهتر است؟

به دلیل حجم فایل زیاد، ترافیک Cloud سنگین و نیاز به Zero-Day Protection، مدل‌های XGS 2100 و XGS 2300 بهترین گزینه هستند.

 جمع‌بندی نهایی:

انتخاب بهترین مدل از سری XGS به‌طور کامل به ابعاد شبکه، نوع ترافیک، معماری سازمان، تعداد کاربران و سطح امنیت مورد نیاز بستگی دارد. در این مقاله تمام فاکتورهای تعیین‌کننده بررسی شد: از معماری سخت‌افزاری و توان SSL Inspection تا SD-WAN، Cloud-first، VPN، امنیت و Zero-Day Protection.

در این بخش همه چیز را در یک نگاه خلاصه می‌کنیم.

۱. بهترین استفاده هر مدل XGS در یک نگاه

مدل تعداد کاربران SSL Inspection IPS/AV Cloud-first VPN مناسب برای
XGS 116 ۱۰–۵۰ متوسط خوب متوسط سبک شرکت‌های کوچک
XGS 136 ۷۰–۱۵۰ بالا عالی سنگین متوسط سازمان‌های متوسط و در حال رشد
XGS 2100 ۱۵۰–۳۰۰ بسیار بالا بسیار عالی خیلی سنگین زیاد سازمان‌های بزرگ و چند شعبه‌ای
XGS 2300 ۲۰۰–۴۰۰ ممتاز Enterprise فوق‌سنگین بسیار زیاد سازمان‌های حساس، High Load و Enterprise

۲. انتخاب سریع تنها با ۳۰ ثانیه — Quick Decision Matrix

اگر فقط می‌خواهید سریع بدانید کدام مدل مناسب سازمان شماست، این بخش دقیقاً برای همین نوشته شده:

 اگر زیر ۵۰ کاربر دارید → XGS 116

  • مناسب شبکه‌های ساده
  • ترافیک HTTPS متوسط
  • بودجه محدود
  • بدون وابستگی جدی به Cloud

 اگر ۷۰ تا ۱۵۰ کاربر دارید → XGS 136

  • بهترین انتخاب برای رشد سازمان
  • مناسب جلسات Teams / Zoom
  • SD-WAN پایدار
  • امنیت قدرتمند با هزینه مناسب

 اگر ۱۵۰ تا ۳۰۰ کاربر دارید → XGS 2100

  • مناسب Cloud-first سنگین
  • مناسب شعب متعدد
  • مناسب VPN زیاد
  • IPS و SSL Inspection بسیار قوی

 اگر شبکه‌ای سازمانی و حساس دارید → XGS 2300

  • مناسب محیط‌های امنیت‌محور
  • مناسب ۱۰۰+ کاربر VPN
  • مناسب DevOps / R&D / مالی / دولتی
  • مناسب ترافیک‌های بسیار سنگین

۳. بهترین مدل‌ها بر اساس سناریوی واقعی

  • ➤ اگر سازمان شما رشد سریع دارد: XGS 136 یا XGS 2100
  • ➤ اگر ترافیک SaaS (Teams / Zoom / ERP) زیاد است: XGS 2100 یا XGS 2300
  • ➤ اگر Cloud-first هستید: حداقل XGS 2100 نیاز دارید.
  • ➤ اگر امنیت مهم‌ترین اولویت سازمان است: XGS 2300
  • ➤ اگر فقط یک مدل اقتصادی اما امن می‌خواهید: XGS 116

۴. انتخاب مدل XGS برای سازمان شما

اگر هنوز در انتخاب بین XGS 116، XGS 136، XGS 2100 یا XGS 2300 شک دارید، تیم Aren Network برای انتخاب دقیق مدل بر اساس:

  • تعداد کاربران
  • حجم ترافیک
  • تعداد شعب
  • نوع سرویس‌های SaaS
  • نیازهای امنیتی
  • بودجه سازمانی

در کنار شماست.

📞 مشاوره تخصصی خرید فایروال سوفوس
 021-91303148

DPI چیست؟ راهنمای کامل Deep Packet Inspection و نقش حیاتی آن در امنیت شبکه

DPI چیست؟ راهنمای کامل Deep Packet Inspection و نقش حیاتی آن در امنیت شبکه

DPI چیست؟ راهنمای کامل Deep Packet Inspection و نقش حیاتی آن در امنیت شبکه

امروزه ترافیک اینترنت بسیار پیچیده‌تر از گذشته است. هکرها از روش‌های مخفی‌سازی، تونل‌سازی و رمزگذاری برای عبور از فایروال‌ها استفاده می‌کنند و بسیاری از بدافزارها در لایه‌های عمیق بسته‌ها پنهان می‌شوند. در چنین شرایطی، فایروال‌هایی که فقط پورت و پروتکل را بررسی می‌کنند عملاً کور هستند. اینجاست که DPI – Deep Packet Inspection وارد می‌شود.

DPI یکی از پیشرفته‌ترین فناوری‌های امنیت شبکه است که اجازه می‌دهد:

  • محتوای واقعی بسته‌ها بررسی شود
  • بدافزارهای پنهان شناسایی شوند
  • برنامه‌ها حتی روی پورت‌های جعلی شناسایی شوند
  • حملات پیچیده و چندمرحله‌ای تشخیص داده شوند
  • ارتباطات رمزگذاری‌شده تحت بررسی قرار گیرند

DPI قلب امنیت فایروال‌های نسل جدید (NGFW) است.


DPI دقیقا چیست و چرا از فیلتر بسته معمولی قدرتمندتر است؟

فایروال‌های قدیمی فقط Header بسته‌ها را بررسی می‌کردند:

  • پورت
  • پروتکل
  • IP
  • مسیر

اما DPI بسته را کامل باز می‌کند و محتوا را خط‌به‌خط تحلیل می‌کند. DPI قادر است موارد زیر را داخل بسته تشخیص دهد:

  • فایل‌های قابل اجرا (exe, dll)
  • اسکریپت‌های مخرب
  • امضای بدافزارها
  • الگوهای حملات
  • محتوای وب
  • نوع برنامه (App ID)
  • رفتارهای مشکوک

به همین دلیل DPI یک تغییر بنیادی در امنیت شبکه ایجاد کرده است.

چرا DPI در سال ۲۰۲۵ یک ضرورت است؟

طبق آمار Cisco و Fortinet بیش از ۷۵٪ حملات شبکه از داخل HTTPS، وب‌اپلیکیشن‌ها و بسته‌های رمزگذاری‌شده انجام می‌شود.

حملاتی مثل:

  • Exploitهای مخفی‌شده
  • Payloadهای داخل JSON
  • بدافزارهای جاسوسی
  • ارتباطات C&C
  • حملات API
  • کدهای اسکریپت‌شده در درخواست‌های HTTP/HTTPS

بدون DPI این نوع حملات اصلاً قابل شناسایی نیستند. به همین دلیل DPI مهم‌ترین ابزار امنیتی پس از SSL Inspection و IPS است.

DPI چگونه برنامه‌ها را شناسایی می‌کند؟

یکی از قدرتمندترین ویژگی‌های DPI این است که می‌تواند برنامه‌ها را حتی روی پورت‌های جعلی شناسایی کند. مثلاً:

  • اگر کاربر TeamViewer را روی پورت 443 پنهان کند
  • اگر یک تونل SSH داخل HTTPS ایجاد شود
  • اگر برنامه مخرب از پورت HTTP استفاده کند

DPI با تجزیه محتوا و الگوی رفتاری برنامه، ماهیت واقعی ترافیک را تشخیص می‌دهد. این قابلیت پایه اصلی Application Control در NGFW است.

DPI چه مواردی را در بسته‌ها بررسی می‌کند؟

DPI بسته را به چند بخش تقسیم و بررسی می‌کند:

  • Header شبکه
  • Header لایه انتقال
  • Header لایه برنامه
  • Payload کامل
  • الگوهای رفتار و زمان‌بندی
  • ساختار پروتکل
  • امضای بدافزار
  • الگوهای اسکریپت
  • فایل‌های ضمیمه

این حجم از بررسی فقط توسط NGFWهای مدرن قابل انجام است.

DPI چگونه کار می‌کند؟ (توضیح فنی، دقیق و قابل فهم)

DPI تنها «بسته را باز نمی‌کند»؛ بلکه آن را در چند لایه مختلف تحلیل، طبقه‌بندی، ارزیابی رفتاری و تصمیم‌گیری امنیتی می‌کند. این فرآیند چندمرحله‌ای باعث می‌شود DPI بتواند حتی حملات پیچیده و پنهان را نیز شناسایی کند.

مکانیزم DPI به‌صورت کامل به این شکل است:

۱. جمع‌آوری و Capture ترافیک در سطح لایه ۲ و ۳

DPI از لحظه ورود بسته به شبکه، ترافیک را Capture می‌کند. در این مرحله اطلاعات اولیه استخراج می‌شود:

  • آدرس IP مبدا و مقصد
  • پورت‌ها
  • پروتکل لایه انتقال
  • اطلاعات اولیه جریان (Flow Data)
  • الگوی بسته‌های اولیه

این مرحله پایه‌ای‌ترین بخش کار است و یک فایروال سنتی فقط همین‌جا متوقف می‌شود.

۲. باز کردن بسته‌ها و تحلیل لایه‌های برنامه (Application Layer Parsing)

DPI پروتکل‌ها را تا لایه Application باز می‌کند:

  • HTTP
  • HTTPS (در صورت فعال بودن SSL Inspection )
  • DNS
  • SMB
  • SSH
  • TLS
  • VoIP
  • پروتکل‌های سفارشی برنامه‌ها

در این مرحله ساختار درخواست و پاسخ کاملاً تحلیل می‌شود.

۳. شناسایی برنامه (Application Identification)

DPI پورت را ملاک نمی‌گیرد، بلکه الگوهای زیر را بررسی می‌کند:

  • امضای پروتکل
  • توالی بسته‌ها
  • ساختار پیام
  • رفتار ترافیک
  • الگوهای زمانی
  • ویژگی‌های منحصر به‌فرد هر برنامه

به همین دلیل DPI قادر است تشخیص دهد:

  • ترافیک مربوط به تلگرام است یا واتس‌اپ
  • تونل مخفی‌شده در HTTPS است یا ترافیک سالم
  • TeamViewer است یا AnyDesk
  • یک بدافزار در حال برقراری ارتباط است یا اپلیکیشن قانونی

این قابلیت پایه Application Control در NGFW است.

۴. تحلیل Payload و بررسی محتوا

اینجاست که DPI تفاوت واقعی خود را با فایروال‌‌های قدیمی نشان می‌دهد. در این مرحله محتوا (Payload) بررسی می‌شود:

  • فایل‌ها (exe, zip, js, dll, pdf…)
  • اسکریپت‌ها
  • کدهای مخرب
  • JSON و API Payload
  • فرم‌های ارسال‌شده
  • کوکی‌ها و هدرهای حساس
  • فراخوانی‌های مشکوک AJAX یا API

این تحلیل عمیق باعث می‌شود DPI بتواند بدافزار و ارتباطات مخرب را قبل از رسیدن به کاربر مسدود کند.

۵. ارتباط DPI با IPS (همکاری دو موتور امنیتی)

DPI چشم و IPS مغز تصمیم‌گیرنده است.

فرآیند مشترک:

  • DPI بسته را باز می‌کند
  • IPS امضاها و رفتارها را تحلیل می‌کند
  • تصمیم نهایی گرفته می‌شود (Block, Reset, Drop, Alert)

بدون DPI، IPS روی HTTPS تقریباً بی‌اثر است.

۶. تشخیص تونل‌ها، پروکسی‌ها و فیلترشکن‌ها

DPI قادر است تونل‌های مخفی‌شده را شناسایی کند:

  • SSH داخل TLS
  • VPNهای ناشناخته
  • پروکسی‌های رمزگذاری‌شده
  • ترافیک برنامه‌های فیلترشکن
  • تونل‌های WebSocket
  • دستکاری پکت‌ها برای دورزدن محدودیت‌ها

این قابلیت برای کنترل کاربران، جلوگیری از دورزدن سیاست‌ها و حفظ پهنای باند حیاتی است.

۷. تصمیم‌گیری نهایی (Policy Enforcement)

پس از تحلیل کامل، DPI تصمیم می‌گیرد:

  • اجازه عبور
  • مسدودسازی
  • ارسال برای Sandbox
  • کاهش سرعت (Rate Limit)
  • ثبت لاگ
  • هشدار دادن

این تصمیم‌گیری بر اساس:

  • Ruleهای فایروال
  • امضاهای IPS
  • رفتار ترافیک
  • Threat Intelligence
  • سیاست‌های سازمان

اتخاذ می‌شود.

مزایای DPI برای امنیت شبکه سازمانی

DPI یکی از قدرتمندترین فناوری‌های امنیتی است و چند مزیت کلیدی دارد که آن را برای شبکه‌های امروزی غیرقابل‌جایگزین می‌کند.

۱. شناسایی بدافزارهای پنهان در ترافیک HTTP/HTTPS

بسیاری از بدافزارها در لایه‌های عمیق بسته‌ها پنهان می‌شوند یا داخل JSON، APIها یا اسکریپت‌ها قرار می‌گیرند. DPI محتوا را کاملاً باز می‌کند و می‌تواند:

  • فایل‌های آلوده
  • کدهای مخرب
  • تروجان‌های پنهان
  • ارتباطات C&C
  • اسکریپت‌های تزریقی

را قبل از رسیدن به کاربر تشخیص و مسدود کند.

۲. شناسایی برنامه‌ها حتی روی پورت‌های جعلی (True App Detection)

کاربران یا مهاجمان می‌توانند برنامه‌ها را پشت پورت‌های مجاز مثل 80 و 443 مخفی کنند. اما DPI فارغ از پورت، ماهیت واقعی اپلیکیشن‌ها را تشخیص می‌دهد:

  • TeamViewer روی پورت 443
  • SSH مخفی در HTTPS
  • پروکسی‌های ناشناس
  • VPNهای پنهان
  • سرویس‌های مخرب API

این قابلیت اساس Application Control است.

۳. جلوگیری از دور‌زدن سیاست‌های سازمان

حتی اگر کاربر بخواهد با تکنیک‌های زیر سیاست‌ها را دور بزند:

  • تونل‌سازی
  • دستکاری ساختار بسته
  • استفاده از پروکسی ناشناس
  • استتار داخل ترافیک مجاز

DPI با تحلیل عمیق، رفتار واقعی ترافیک را تشخیص می‌دهد و Ruleهای فایروال را enforce می‌کند.

۴. حفاظت در برابر حملات وب و API

حملات مدرن مثل:

  • SQL Injection
  • XSS
  • Command Injection
  • SSRF
  • API Abuse

در سطح Payload انجام می‌شوند و تنها DPI قادر به شناسایی آن‌هاست.

معایب DPI (واقعی اما کاملاً قابل مدیریت)

DPI بی‌نقص نیست و چند چالش طبیعی دارد:

۱. نیاز به قدرت پردازشی مناسب

تحلیل عمیق بسته‌ها نیازمند CPU و معماری قوی است. اگر NGFW ضعیف باشد، DPI ممکن است باعث:

  • کاهش سرعت
  • افزایش Latency
  • فشار روی CPU

شود.

۲. احتمال False Positive

گاهی DPI ممکن است ترافیک سالم را اشتباهاً مشکوک تشخیص دهد، خصوصاً در اپلیکیشن‌هایی که رفتار پیچیده دارند.

۳. نیاز به SSL Inspection برای تحلیل HTTPS

بدون SSL Inspection، DPI نمی‌تواند محتوای واقعی HTTPS را بررسی کند. این دو قابلیت مکمل یکدیگر هستند.

کاربردهای حرفه‌ای DPI در شبکه‌های سازمانی

DPI یکی از ابزارهای کلیدی در سناریوهای زیر است:

  • شرکت‌هایی با کارمندان زیاد
  • سازمان‌هایی با داده حساس
  • شرکت‌های دارای چند VLAN
  • شبکه‌هایی با سیاست‌های دقیق دسترسی
  • جایی که کاربران از VPN یا پروکسی استفاده می‌کنند
  • دیتاسنترها
  • شبکه‌های مبتنی بر API

جدول مقایسه DPI روشن و خاموش

وضعیت امنیت App Control شناسایی بدافزار کنترل کاربران توان شناسایی تهدیدات جدید
DPI روشن بسیار بالا دقیق عالی قوی پیشرفته
DPI خاموش پایین ضعیف محدود کم بسیار محدود

نقش DPI در تشخیص تهدیدات پنهان (Stealth Threats)

DPI قادر است تهدیداتی را شناسایی کند که هیچ ابزار دیگری قادر به دیدن آن نیست، مثل:

  • Payloadهای رمزگذاری‌شده در API
  • فعالیت‌های مخفی Botnet
  • ارتباطات C&C از داخل شبکه
  • فرمان‌های مخرب در بسته‌ها
  • تونل‌های HTTPS ناشناس
  • حملات مرحله‌ای (Multi-Stage Attacks)

بدون DPI، شبکه در برابر این تهدیدات عملاً کور خواهد بود.

جمع‌بندی — DPI ستون اصلی امنیت شبکه‌های نسل جدید

در دنیای امروز که بیش از ۷۵٪ حملات سایبری داخل لایه‌های پنهان ترافیک، APIها و بسته‌های رمزگذاری‌شده انجام می‌شود، فایروال‌هایی که فقط پورت و پروتکل را بررسی می‌کنند عملاً بی‌اثر هستند.

DPI (Deep Packet Inspection) فناوری‌ای است که به فایروال اجازه می‌دهد:

  • بسته‌ها را کامل باز کند
  • محتوا را عمیق بررسی کند
  • برنامه‌ها را حتی روی پورت‌های جعلی تشخیص دهد
  • بدافزارهای پنهان را شناسایی کند
  • تونل‌های مخفی و پروکسی را مسدود کند
  • حملات وب و API را متوقف کند
  • ارتباطات C&C را تشخیص دهد

DPI در کنار SSL Inspection و IPS سه‌گانه اصلی امنیت NGFW را می‌سازند.

برای هر سازمانی که:

  • کاربر زیاد دارد
  • داده حساس دارد
  • از چند VLAN استفاده می‌کند
  • نگران باج‌افزار و نفوذهای جدید است
  • نیاز به کنترل برنامه‌ها دارد

DPI یک ضرورت است، نه یک قابلیت اختیاری.

 پرسش‌های متداول درباره DPI

1. آیا DPI سرعت اینترنت را کاهش می‌دهد؟

اگر NGFW ضعیف باشد بله. اما فایروال‌های حرفه‌ای مثل FortiGate، Sophos XGS و Palo Alto برای DPI بهینه شده‌اند و بدون افت سرعت کار می‌کنند.

2. آیا DPI بدون SSL Inspection روی HTTPS کار می‌کند؟

خیر. بدون SSL Inspection فقط Headerها دیده می‌شوند و محتوا قابل بررسی نیست. DPI و SSL Inspection یکدیگر را تکمیل می‌کنند.

3. آیا DPI می‌تواند VPN یا پروکسی را تشخیص دهد؟

بله، DPI حتی اگر برنامه روی پورت جعلی باشد، ماهیت واقعی آن را تشخیص می‌دهد.

4. آیا DPI برای شبکه‌های کوچک هم ضروری است؟

اگر داده حساس دارید یا کاربران از VPN و تونل استفاده می‌کنند، بله.

5. تفاوت DPI با فایروال سنتی چیست؟

فایروال قدیمی فقط پورت و پروتکل را بررسی می‌کند، اما DPI محتوای واقعی بسته را تحلیل می‌کند.

6. بهترین برندها برای DPI چیست؟

Fortinet، Sophos و Palo Alto قدرتمندترین موتور DPI را دارند.

امنیت واقعی با DPI آغاز می‌شود

اگر می‌خواهید:

  • DPI را بدون افت سرعت فعال کنید
  • شبکه‌تان را در برابر بدافزارهای پنهان محافظت کنید
  • تونل‌ها، پروکسی‌ها و برنامه‌های مخفی را مسدود کنید
  • بهترین فایروال را برای شبکه‌تان انتخاب کنید
  • یا نیاز دارید شبکه‌تان به‌صورت تخصصی بررسی شود

تیم آرن شبکه در کنار شماست.

📞 شماره تماس: 02191303148
🌐 وب‌سایت: www.arennetwork.com

در کمتر از ۳۰ دقیقه مشاوره تخصصی دریافت کنید.

Image
Design and Implementation: kainak