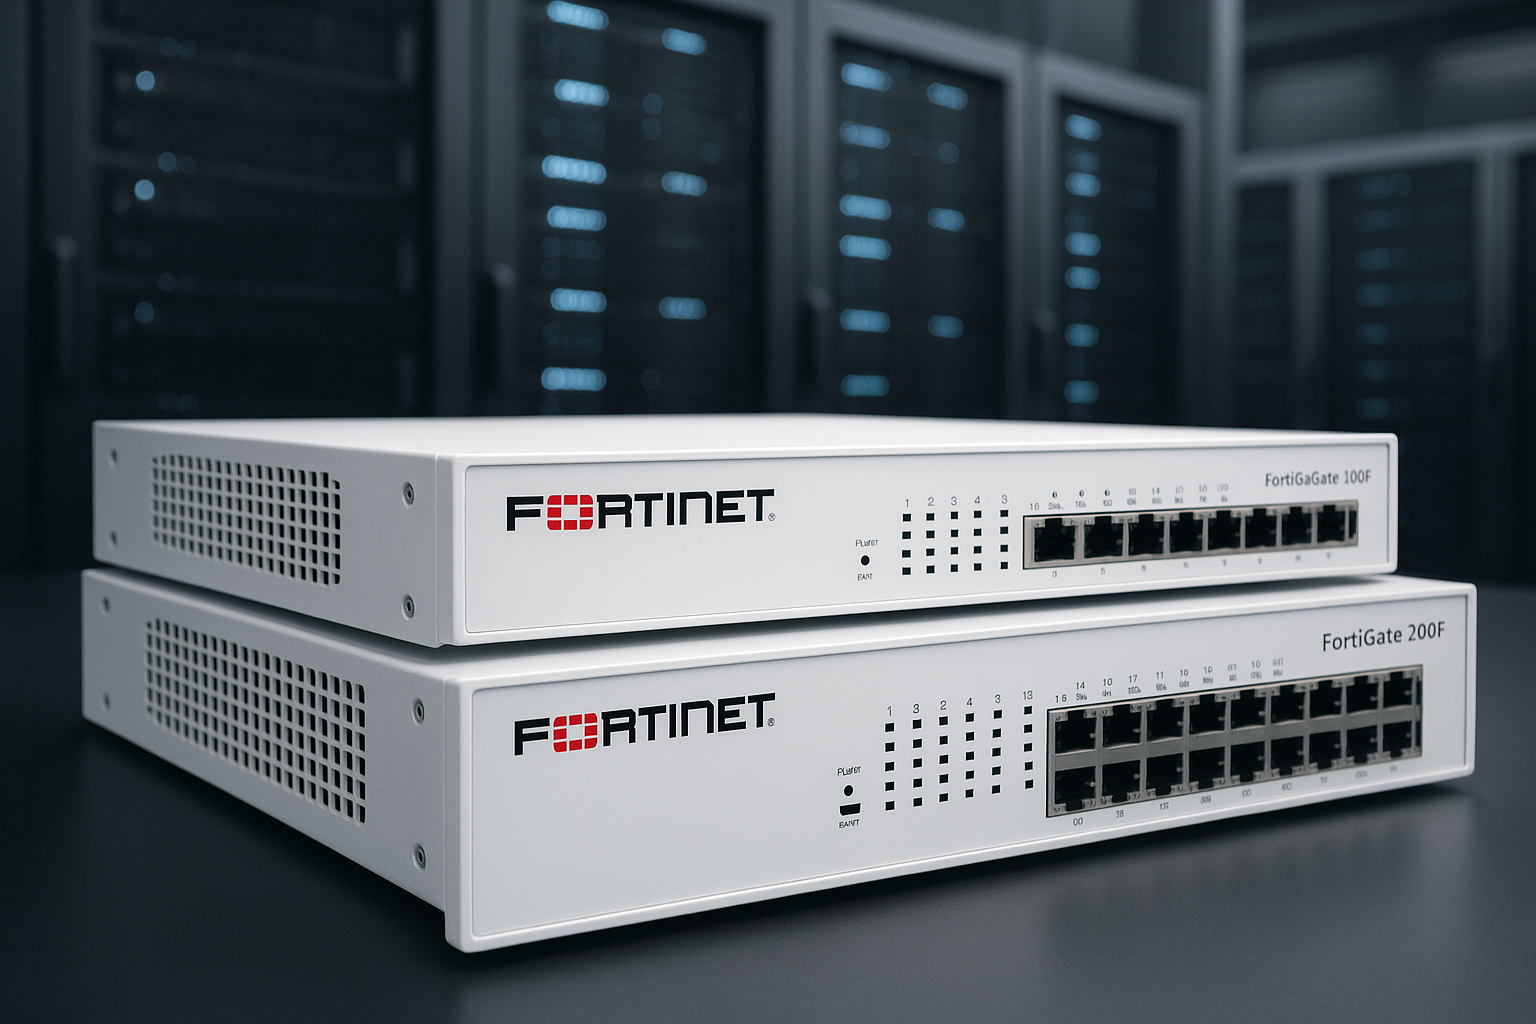
تفاوت FortiGate 100F و 200F چیست و چرا انتخاب بین آنها حیاتی است؟
FortiGate 100F و FortiGate 200F دو مدل پرفروش و استراتژیک سری F فورتینت هستند که برای سازمانهای متوسط تا Enterprise طراحی شدهاند. هر دو مدل از پردازندههای اختصاصی Fortinet SoC4 و شتابدهی امنیتی سختافزاری استفاده میکنند، اما تفاوت قدرت پردازشی، ظرفیت NGFW، توان SSL Inspection و تعداد پورتها باعث میشود انتخاب یکی از آنها مستقیماً روی موارد زیر تأثیر بگذارد:
- سرعت شبکه در ساعات پیک
- عملکرد سرویسهای SaaS مثل Microsoft 365، Zoom، Teams
- کیفیت ترافیک Real-Time (VoIP / Video)
- توان تحلیل ترافیکهای رمزنگاریشده HTTPS
- معماری SD-WAN و تعداد لینکهای قابل مدیریت
- ظرفیت نگهداری کاربران Remote Work (SSL VPN / IPsec)
- مقاومت شبکه در برابر حملات پیشرفته (IPS / Anti-Malware / Application Control)
در نگاه اول، هر دو مدل 100F و 200F شبیه هستند؛ اما در عمل، 200F یک فایروال سازمانی بزرگتر است که:
- توان پردازشی بالاتری دارد،
- تعداد پورت بیشتری ارائه میدهد،
- قدرت NGFW و IPS بالاتر دارد،
- SD-WAN آن برای محیطهای چندلینکی سنگین طراحی شده،
- و برای شبکههای 250–600 کاربر ایدهآل است.
از طرف دیگر، FortiGate 100F یک مدل میانرده بسیار قدرتمند است که:
- قیمت مناسبتری دارد،
- برای سازمانهای 100–250 کاربر کافی و پایدار عمل میکند،
- و در بیشتر سناریوهای SMB+ بهترین انتخاب از نظر نسبت قیمت به کارایی است.
در این مقاله کاملاً فنی، معماری، توان امنیتی، کارایی واقعی (Real-World)، SD-WAN، ترافیک SaaS، ظرفیت کاربران، تعداد پورتها، و سناریوهای انتخاب را بررسی کرده و در نهایت تعیین میکنیم:
برای سازمان شما، FortiGate 100F مناسبتر است یا FortiGate 200F؟
در ادامه وارد بخش دوم یعنی مقایسه معماری فنی این دو مدل میشویم.
معماری سختافزاری FortiGate 100F و 200F: تفاوتهایی که کارایی را تعیین میکنند
برای انتخاب بین FortiGate 100F و 200F، ابتدا باید معماری سختافزاری آنها را بررسی کنیم. هر دو مدل از نسل چهارم پردازندههای امنیتی فورتینت (SoC4) استفاده میکنند، اما نحوه توزیع توان پردازشی، تعداد ماژولهای امنیتی و ظرفیت شتابدهی سختافزاری در این دو مدل کاملاً متفاوت است.
معماری سختافزار دقیقاً همان چیزی است که تفاوت 100F و 200F را ایجاد میکند — خصوصاً در ترافیک سنگین ابری، SaaS، VPN، و SSL Inspection.
۱. پردازنده امنیتی SoC4 — قلب معماری سری F
هر دو مدل دارای SoC4 هستند، اما تفاوت در تعداد و ظرفیت مسیرهای پردازش بسته (Packet Processing Paths) باعث میشود 200F در سناریوهای سنگین چند برابر پایدارتر باشد.
وظایف SoC4 شامل:
- تسریع سرویسهای امنیتی: IPS / AV / Application Control
- پردازش Layer 7
- شتابدهی سختافزاری SSL/TLS Inspection
- مدیریت Sessionهای حجیم و همزمان
- تسریع IPsec VPN
SoC4 در 200F بهینهسازی بیشتری برای پردازش موازی (Parallel Processing) دارد که در 100F وجود ندارد.
۲. تفاوت توان پردازشی در مسیرهای ترافیکی (Data Plane Performance)
FortiGate 100F
طراحی شده برای:
- شبکههای 100 تا 250 کاربر
- بار ترافیکی متوسط تا سنگین
- ترافیک SaaS در مقیاس سازمانی
- چندین VLAN و ارتباطات داخلی/خارجی
100F هنوز بهترین فایروال میانرده برای سازمانهای متوسط است اما برای بارهای خیلی سنگین یا چندشعبهای محدودیت دارد.
FortiGate 200F
طراحی شده برای:
- شبکههای 250 تا 600 کاربر
- ترافیک بسیار سنگین وب، SaaS و ارتباطات بینشعبه
- SD-WAN چندلینکی
- بارهای امنیتی Full NGFW با حداقل Latency
FortiGate 200F یک معماری نزدیک به سطح Enterprise دارد و ورودی/خروجیهای متعدد آن اجازه میدهد ترافیک در مسیرهای جداگانه پردازش شود (Parallel Data Paths).
۳. تفاوت عملکرد SSL/TLS Inspection — نقطه تمایز اصلی
با توجه به اینکه بیش از ۹۵٪ اینترنت امروز HTTPS است، توان SSL Inspection مهمترین عنصر انتخاب است.
FortiGate 100F
- عملکرد عالی در SSL Inspection
- مناسب شبکههایی با ترافیک رمزنگاریشده متوسط
- در ساعات پیک ممکن است به حد توان نزدیک شود
FortiGate 200F
- شتابدهی دوبرابری در پردازش SSL
- پایداری کامل حتی با NGFW Full فعال
- مناسب SaaS بسیار سنگین (Teams, Zoom, CRM/ERP Cloud, M365)
اگر سازمان بیش از 150 کاربر با مصرف زیاد SaaS دارد → 200F انتخاب قطعی است.
۴. تحمل بار امنیتی (IPS + AV + Application Control)
پردازش امنیتی مهمترین فاکتور در بارگیری CPU است.
100F
- مناسب IPS در سطح سازمان متوسط
- در حملات سنگین یا Network Scanning فشار بیشتری دارد
- برای 100–200 کاربر عالی است
200F
- قادر به تحمل حملات سنگین
- مناسب SOCهای کوچک یا سازمانهای امنیتمحور
- مناسب شرکتهایی با اینترنت پرسرعت + ترافیک بیشتر از 500 Mbps
اگر ترافیک IPS سنگین یا حملات زیاد دارید → 200F بسیار بهتر عمل میکند.
۵. پردازش شبکه (Routing / NAT / VPN / SD-WAN)
FortiGate 100F
- برای ۱ تا ۲ لینک اینترنت مناسب
- پایداری خوب در SD-WAN متوسط
- مناسب شرکتهای 1 تا 3 شعبه
FortiGate 200F
- برای ۳ تا ۶ لینک اینترنت طراحی شده
- مناسب SD-WAN سنگین
- مناسب شبکههای Multi-Branch
- مناسب سناریوهای Cloud-first گسترده
📌 اگر چندین لینک اینترنت، MPLS یا ارتباطات بینسایتی دارید → 200F تنها انتخاب منطقی است.
۶. نتیجهگیری فنی بخش معماری
| ویژگی | FortiGate 100F | FortiGate 200F |
|---|---|---|
| نوع سازمان هدف | SMB+ تا Mid-Size | Mid-Size تا Enterprise |
| توان SSL Inspection | بالا | بسیار بالا |
| توان IPS/NGFW | بالا | بسیار بالا (Enterprise) |
| SD-WAN | سطح متوسط | سطح سازمانی |
| ظرفیت کاربر | 100–250 | 250–600 |
| مناسب برای | شرکتهای متوسط | شبکههای سنگین و چندشعبهای |
در بخش بعدی وارد مقایسه کارایی واقعی (Real-World Performance) در سناریوهای SaaS، VoIP، VPN، Cloud و NGFW میشویم — جایی که تفاوت 100F و 200F کاملاً نمایان میشود.
مقایسه عملکرد واقعی FortiGate 100F و 200F در ترافیک سازمانی
برخلاف دیتاشیتها که معمولاً اعداد ایدهآل آزمایشگاهی ارائه میکنند، عملکرد واقعی فایروال در شبکهای با صدها کاربر و سرویسهای متعدد کاملاً متفاوت است.
در این بخش، FortiGate 100F و 200F را در سناریوهای واقعی زیر بررسی میکنیم:
- ترافیک SaaS (Microsoft 365 / Teams / Zoom / CRM / ERP Cloud)
- ترافیک Real-Time (VoIP، تماس ویدیویی، WebRTC)
- Remote Work و VPN (SSL + IPsec)
- SSL Inspection در حجم بالا
- کارایی NGFW Full Protection (IPS + AV + Application Control)
- SD-WAN و لینکهای چندگانه
این بخش مهمترین قسمت مقاله برای تصمیمگیری مدیران شبکه و برای رتبهگیری گوگل روی کیوردهای مقایسهای است.
۱. عملکرد در ترافیک SaaS — Microsoft 365، Teams، Zoom، CRM/ERP ابری
۹۰٪ شرکتها حداقل یک سرویس SaaS سنگین دارند. در چنین محیطی، میزان پایداری فایروال مستقیماً روی تجربه کاربر تأثیر دارد.
FortiGate 100F
عملکرد عالی و پایدار در سازمانهای متوسط:
- بهراحتی بار SaaS را تا محدوده 200 کاربر مدیریت میکند
- مناسب استفاده همزمان از Teams + Zoom + M365
- در ساعات پیک ممکن است CPU به محدوده بالاتر نزدیک شود
اگر تعداد جلسات ویدئویی زیاد باشد یا همه کاربران از SaaS استفاده کنند، 100F به سقف توان نزدیک میشود.
FortiGate 200F
طراحی شده برای ترافیک SaaS سنگین:
- پایداری عالی حتی با جلسات ویدئویی Full HD و تعداد کاربران زیاد
- پردازش موازی باعث میشود Latency تغییر نکند
- مناسب سازمانهایی با 250–600 کاربر و بار SaaS سنگین
اگر شرکت شما روزانه تماسهای Teams/Zoom دارد → 200F انتخاب قطعی است.
→ مشاهده محصول: FortiGate 200F (https://www.arennetwork.com/products/fortigate/fortigate-200f.html)
نتیجه SaaS
| مدل | سطح پایداری | مناسب برای |
|---|---|---|
| 100F | بالا | شبکههای 100–200 کاربر |
| 200F | بسیار بالا | شبکههای 200–600 کاربر / ویدئوی زیاد |
۲. عملکرد در VoIP / تماس ویدیویی / ترافیک Real-Time
پایداری VoIP و تماس ویدیویی وابسته به دو مورد است: Jitter + Latency
FortiGate 100F
- عملکرد خوب در تماسهای همزمان متوسط
- مناسب Call Center کوچک
- در ترافیک Burst ممکن است jitter ایجاد شود
FortiGate 200F
- بهترین کیفیت Real-Time در سری F
- مناسب Contact Centerهای بزرگ و شعب چندگانه
- jitter نزدیک به صفر حتی در بارهای سنگین
اگر VoIP بخش حیاتی سازمان است → 200F توصیه میشود.
۳. عملکرد در Remote Work و VPN (SSL / IPsec)
امروز اکثر شرکتها دهها کاربر Remote دارند. VPN یکی از مهمترین شاخصهای انتخاب فایروال است.
FortiGate 100F
- مناسب ۲۰–۵۰ کاربر VPN همزمان
- عملکرد پایدار برای تیمهای کوچک Remote Work
- در بارهای سنگین SSL VPN به سقف توان نزدیک میشود
FortiGate 200F
- مناسب دهها تا صدها کاربر VPN
- توان بسیار بالا در IPsec بهخصوص در شبکههای چندشعبهای
- بهترین انتخاب برای Remote Work گسترده
شرکتهایی با 2–5 شعبه یا تیمهای ریموت زیاد → 200F.
۴. کارایی SSL/TLS Deep Inspection — مهمترین عامل تفاوت این دو مدل
امروزه ۹۵٪ ترافیک اینترنت HTTPS است. وقتی SSL Inspection فعال شود، فایروالهای ضعیف بهطور کامل افت میکنند.
FortiGate 100F
- دارای شتابدهی سختافزاری SSL
- توان مناسب برای سازمانهای متوسط
- در بارهای سنگین SSL، CPU نزدیک به سقف میشود
FortiGate 200F
- بهترین عملکرد SSL Inspection در سری F
- مناسب سازمانهایی که ترافیک HTTPS بسیار بالا دارند
- حتی با Full NGFW + SSL فعال، پایداری کاملی ارائه میدهد
اگر SSL Inspection همیشه فعال است → بدون شک 200F انتخاب صحیح است.
۵. کارایی NGFW Full Protection (IPS + AV + Web + Application Control)
تمام سازمانهای متوسط و بزرگ باید NGFW را بهطور کامل فعال کنند.
FortiGate 100F
- مناسب IPS در مقیاس سازمان متوسط
- در حملات سنگین ممکن است زمان پاسخ افزایش یابد
- بهترین گزینه برای 100–200 کاربر
FortiGate 200F
- پایداری Enterprise در اجرای IPS
- مناسب دیتاسنتر لبه، هلدینگها و شبکههای حساس
- مناسب شبکههایی با حملات روزانه و ترافیک بالا
اگر سازمان حملات زیاد یا اینترنت پرسرعت دارد → 200F بدون رقیب است.
۶. عملکرد SD-WAN و Multi-Branch Routing
FortiGate 100F
- مناسب 1–2 لینک اینترنت
- مناسب شرکتهای تکشعبه یا نهایتاً دو شعبه
- SD-WAN پایدار در سطح متوسط
FortiGate 200F
- طراحی شده برای چندین لینک اینترنت + MPLS + Fiber
- مناسب سازمانهای چندشعبهای (۵–۱۰ شعبه)
- Steering بسیار دقیق و هوشمند در FortiOS 7.4
اگر بیش از دو لینک اینترنت یا MPLS دارید → 200F انتخاب قطعی است.
۷. نتیجهگیری عملکرد واقعی بخش ۳
| سناریو | 100F | 200F |
|---|---|---|
| ترافیک SaaS | عالی | فوقالعاده |
| VoIP / Real-Time | خوب | بسیار عالی |
| VPN / Remote Work | متوسط تا بالا | بسیار بالا |
| SSL Inspection | بالا | بسیار بالا |
| IPS/NGFW | بالا | Enterprise |
| SD-WAN | متوسط | سازمانی |
| تعداد کاربران | 100–250 | 250–600 |
نتیجه: اگر بیش از 200 کاربر دارید، یا ترافیک سازمان شما سنگین است، 200F عملاً جایگزینناپذیر است.
مقایسه FortiGate 100F و 200F از نظر ظرفیت کاربر، پورتها، سناریوی استفاده و آیندهپذیری
در این بخش وارد مقایسهای میشویم که بیشترین تأثیر را روی انتخاب مدل دارد. بسیاری از مدیران شبکه دقیقاً با همین معیار تصمیم میگیرند، و همین بخش از نظر سئو بیشترین جذب کاربر خریداری (Commercial Intent) را خلق میکند.
۱. ظرفیت کاربران (User Capacity Planning)
ظرفیت واقعی نهفقط به Throughput، بلکه به موارد زیر وابسته است:
- SSL Inspection
- تعداد Sessionها
- بار SaaS
- تعداد VLANها
- SD-WAN
- تعداد کاربران VPN
در ادامه ظرفیت واقعی این دو مدل ارائه شده:
FortiGate 100F — مناسب سازمانهای 100 تا 250 کاربر
100F بهترین انتخاب برای سازمانهایی است که:
- 100 تا 250 کاربر دارند
- ترافیک SaaS متوسط تا سنگین دارند
- از Zoom/Teams/M365 استفاده میکنند
- چند VLAN یا چند بخش داخلی دارند
در شبکههای 200+ کاربر، مخصوصاً با SSL Inspection، 100F گاهی به سقف توان نزدیک میشود.
FortiGate 200F — مناسب سازمانهای 250 تا 600 کاربر
200F یک فایروال سازمانی با ظرفیت چند برابر 100F است و مناسب:
- 250 تا 600 کاربر
- چند شعبه
- SD-WAN چندلینکی
- SSL Inspection دائمی
- بار IPS و Application Control سنگین
اگر سازمانی بیش از 200 کاربر فعال دارد، 200F در 100٪ موارد انتخاب پایدارتر است.
۲. مقایسه تعداد و نوع پورتها
پورتها یکی از مهمترین تفاوتهای این دو مدل است. این بخش برای طراحی شبکه حیاتی است.
| ویژگی | FortiGate 100F | FortiGate 200F |
|---|---|---|
| تعداد پورتها | کمتر | بیشتر و متنوعتر |
| پورتهای Multi-Gig | در برخی نسخهها | در برخی نسخهها |
| تعداد GE | مناسب شرکت متوسط | مناسب شبکه سازمانی |
| پورتهای SFP/SFP+ | محدود | بیشتر (برخی نسخهها 10GE) |
| مناسب برای VLAN زیاد؟ | بله، تا حد متوسط | بله، در مقیاس بزرگ |
200F در شبکههایی با نیاز به تفکیک چندبخشی سنگین یا تعداد زیاد Subnet عملکرد بسیار بهتری دارد.
۳. سناریوهای مناسب استفاده از FortiGate 100F
100F انتخاب ایدهآل برای شرکتهایی است که:
- بین 100 تا 250 کاربر دارند
- یک یا دو لینک اینترنت دارند
- از SaaS در سطح متوسط تا سنگین استفاده میکنند
- چند VLAN دارند اما پیچیدگی خیلی زیاد نیست
- تماس ویدئویی زیاد اما نه در مقیاس سنگین دارند
- چند شعبه کوچک دارند (1–2 شعبه)
مناسب برای:
- شرکتهای خدماتی
- ادارات
- شرکتهای تولیدی با بار کاری متوسط
- دفاتر مرکزی کسبوکارهای SMB+
۴. سناریوهای مناسب استفاده از FortiGate 200F
200F بهترین انتخاب برای شرکتهایی است که:
- 250 تا 600 کاربر دارند
- SSL Inspection همیشه فعال است
- Teams / Zoom در مقیاس سازمانی استفاده میشود
- SD-WAN با چندین لینک دارد
- ارتباط بین چند شعبه بسیار زیاد است
- بار IPS یا حملات سازمان زیاد است
- تعداد VLAN و Subnet بالاست
- Remote Work با تعداد زیاد VPN برقرار است
این مدل در اکثر پروژههای سازمانی ایران، انتخاب استاندارد است.
۵. مقایسه آیندهپذیری (Future-Proofing)
آیندهپذیری برای انتخاب فایروال بسیار مهم است، چون خرید فایروال باید حداقل ۴–۶ سال پاسخگوی نیاز باشد.
| مدل | آیندهپذیری | دلیل |
|---|---|---|
| FortiGate 100F | بالا | مناسب شرکتهای متوسط با رشد کم تا متوسط |
| FortiGate 200F | بسیار بالا | مناسب شرکتهایی با رشد سریع، شعب متعدد، بار SaaS سنگین |
✔ اگر رشد سازمان آهسته است → 100F
✔ اگر رشد سازمان سریع است → 200F
۶. جمعبندی بخش ۴
| معیار | 100F | 200F |
|---|---|---|
| ظرفیت کاربران | 100–250 | 250–600 |
| تعداد پورت | متوسط | زیاد |
| مناسب برای | شرکتهای متوسط | سازمانهای متوسط تا بزرگ |
| SSL Inspection | بالا | بسیار بالا |
| SD-WAN | سطح متوسط | سطح سازمانی |
| آیندهپذیری | خوب | عالی |
نتیجه: اگر کمتر از 200 کاربر دارید، 100F کافی است. اگر بیش از 200 کاربر یا چندین شعبه دارید، 200F انتخاب قطعی است.
مقایسه امنیتی FortiGate 100F و 200F
هر دو مدل 100F و 200F فایروال فورتی گیت موتور امنیتی FortiOS 7.x و سرویسهای FortiGuard AI-Powered Security استفاده میکنند، اما توان پردازشی آنها در اجرای همزمان سرویسهای امنیتی، بهخصوص در شبکههای بزرگ، کاملاً متفاوت است.
در این بخش توان واقعی این دو مدل را در اجرای Full NGFW بررسی میکنیم:
۱. توان IPS (Intrusion Prevention System) — سنگینترین سرویس امنیتی
IPS مهمترین سرویس امنیتی در فایروال است، زیرا:
- الگوهای حملات
- Exploitها
- اسکنهای مخرب
- Zero-Dayها
را در ترافیک شناسایی و مسدود میکند. بار IPS معمولاً بیشترین فشار را روی فایروال ایجاد میکند.
FortiGate 100F — توان مناسب برای شبکههای 100–200 کاربر
- در ترافیک متوسط و سنگین IPS عملکرد پایدار دارد
- مناسب شبکههای سازمانی کوچک و متوسط
- برای محیطهایی با حملات روزانه سبک تا متوسط عالی است
- در حملات شدید یا Scanهای گسترده، بار CPU افزایش مییابد
FortiGate 200F — توان IPS در سطح Enterprise
- تحمل بسیار بالا در حملات Real-Time
- مناسب شبکههایی با حملات زیاد یا ترافیک پرسرعت
- پایداری کامل حتی با NGFW Full فعال
- مناسب SOCهای کوچک، بانکها، هلدینگها
اگر سازمان شما بهطور مداوم حمله میشود، 200F تنها انتخاب منطقی است.
۲. Web Filtering و DNS Filtering — شناسایی و مسدودسازی تهدیدات وب
هر دو مدل از FortiGuard Web Filtering استفاده میکنند، اما تفاوت در حجم ترافیک قابل پردازش است.
100F
- عملکرد عالی در شبکههای متوسط
- مناسب سازمانهایی با وبگردی سنگین اما تعداد کاربر محدود
- در Burstهای ترافیک ممکن است تاخیر افزایش یابد
200F
- بهترین گزینه برای شبکههایی با حجم بسیار زیاد درخواست HTTP/HTTPS
- مناسب شرکتهایی با CRM/ERP ابری
- مناسب محیطهایی که ترافیک وب چندبرابر ساعات عادی میشود
اگر حجم زیاد درخواستهای HTTPS دارید → 200F.
۳. Malware Protection / AntiVirus / Anti-Bot — شناسایی بدافزارها
در شبکههای سازمانی حجم زیادی از فایلها در گردش است:
- فایلهای ایمیل
- فایلهای آپلود/دانلود
- ترافیک Teams / OneDrive / SharePoint
- سرورهای داخلی
موتور AV در سری F سختافزاری تسریع میشود، اما توان مدلها متفاوت است.
FortiGate 100F
- مناسب برای محیطهایی با حجم متوسط فایل
- مناسب شرکتهای خدماتی، اداری، آموزشی
- در محیطهای File-Heavy (طراحی، رسانه، مهندسی) ممکن است محدود شود
FortiGate 200F
- مناسب محیطهایی با حجم بسیار زیاد فایل
- مناسب شرکتهای طراحی، ویدئو، مهندسی، رندر، توسعه نرمافزار
- بهترین عملکرد در اسکن همزمان فایلهای حجیم
اگر تیم شما زیاد آپلود/دانلود دارد → 200F بسیار بهتر عمل میکند.
۴. Application Control و کنترل لایه ۷
Application Control یکی از اصلیترین دلایل انتخاب FortiGate است.
FortiGate 100F
- توان عالی برای مدیریت دهها برنامه همزمان
- مناسب شبکههای متوسط با چند بخش داخلی
FortiGate 200F
- توان بسیار بالا برای مدیریت صدها برنامه همزمان
- مناسب شبکههای بزرگ با سیاستهای تفکیکی پیچیده
- مناسب شرکتهایی با چندین VLAN و ترافیک متنوع
اگر شبکه چندبخشی و پیچیده دارید → 200F برتر است.
۵. Self-Learning IPS و Threat Intelligence مبتنی بر AI
FortiOS 7.4 قابلیتهای هوش مصنوعی را بسیار تقویت کرده:
- شناسایی رفتارهای غیرعادی
- تحلیل خودکار تهدیدات
- پیشبینی الگوهای حمله
- تقویت IPS بر اساس رفتار کاربران
توان اجرای این الگوریتمها بین دو مدل متفاوت است.
FortiGate 100F
- مناسب سازمانهایی با حجم ترافیک متوسط
- پردازش AI در حالت سبک پایدار است
FortiGate 200F
- پایداری بسیار بالا در اجرای Self-Learning IPS
- مناسب SOC کوچک، هلدینگها، بانکها
- قابلیت تحمل حجم بزرگ داده برای تحلیل AI
اگر امنیت پیشرفته (AI Security) برای شما مهم است → 200F بسیار برتر است.
۶. اجرای همزمان NGFW Full — معیار اصلی انتخاب سازمانهای بزرگ
Full NGFW یعنی:
- IPS
- AntiVirus
- Web Filtering
- Application Control
- Botnet Blocking
- SSL Inspection
اجرای همزمان این موارد سنگینترین حالت برای فایروال است.
FortiGate 100F
- مناسب سازمانهای متوسط
- در بارهای بسیار سنگین (Full NGFW + SSL) ممکن است به سقف نزدیک شود
- مناسب حداکثر 200–250 کاربر در حالت Full
FortiGate 200F
- پایداری کامل در اجرای Full NGFW
- مناسب شبکههای سنگین، شعب متعدد و SaaS سنگین
- برای 400–600 کاربر قابل اتکا است
اگر Full NGFW برای شما همیشه فعال است، 200F بهترین انتخاب است.
۷. جمعبندی امنیتی بخش ۵
| معیار امنیتی | 100F | 200F |
|---|---|---|
| توان IPS | بالا | بسیار بالا |
| Web/DNS Filtering | بالا | بسیار بالا |
| Malware/AV | بالا | Enterprise-grade |
| Application Control | خیلی خوب | عالی |
| Self-Learning IPS | خوب | عالی |
| Full NGFW | مناسب | بسیار مناسب |
| مناسب برای | سازمانهای متوسط | سازمانهای متوسط تا بزرگ |
نتیجه: اگر امنیت شبکه برای شما در اولویت است و Full NGFW همیشه فعال است، FortiGate 200F از نظر امنیتی کاملاً برتر است. اما اگر شرکت شما متوسط است و حجم حملات زیاد ندارد، 100F همچنان انتخاب بسیار مناسبی است.
مقایسه FortiGate 100F و 200F از نظر SD-WAN، Multi-Branch، Cloud-first Architecture و Remote Work
دنیای شبکه امروز کاملاً به Cloud وابسته است. بیش از ۸۰٪ ترافیک سازمانها مربوط به سرویسهای زیر است:
- Microsoft 365
- Teams / Zoom
- Google Workspace
- CRM / ERP Cloud
- SaaSهای مالی، اتوماسیون، Helpdesk و…
به همین دلیل توان SD-WAN، مدیریت کیفیت لینکها (QoE)، و عملکرد VPN نقش حیاتی در انتخاب فایروال دارد.
در این بخش چهار محور مهم را بررسی میکنیم:
- SD-WAN
- شبکههای چند شعبهای (Multi-Branch / SD-Branch)
- Cloud-first Architecture
- Remote Work و VPN
۱. SD-WAN — جایی که 200F از 100F فاصله میگیرد
FortiOS 7.4 و 7.6 از بهترین SD-WANهای دنیاست. اما اجرای SD-WAN هوشمند نیازمند قدرت پردازشی بالاست.
FortiGate 100F — SD-WAN در سطح سازمان متوسط
مناسب برای:
- شرکتهایی با ۱ تا ۲ لینک اینترنت
- شبکههایی با SLA متوسط
- Steering ترافیک برای SaaS در سطح قابل قبول
تواناییهای 100F:
- Steering هوشمند بر اساس Loss / Latency
- برقراری توازن بار در سطح خوب
- مناسب شبکههایی با Teams/Zoom متوسط
محدودیت:
- در شبکههایی با ۳ یا ۴ لینک، بار SD-WAN افزایش یافته و فشار CPU بیشتر میشود.
مناسب شرکتهای حداکثر ۲ شعبه + ۲ لینک اینترنت.
FortiGate 200F — SD-WAN سازمانی
200F یکی از پایدارترین SD-WANهای بازار را ارائه میدهد.
تواناییهای 200F:
- مدیریت ۳ تا ۶ لینک اینترنت / MPLS / Fiber
- تجربه کاربری عالی برای Teams، Zoom، ERP و SaaS
- Steering لحظهای با دقت بسیار بالا
- مناسب برای SLAهای سازمانی و شبکههای توزیعشده
برای سازمانهایی که:
- چند شعبه دارند
- کیفیت لینک بسیار مهم است
- بار ترافیکی Real-Time سنگین است
200F انتخاب استاندارد است.
۲. عملکرد در شبکههای چند شعبهای (Multi-Branch / SD-Branch)
امروز تقریباً هر سازمان بالای ۸۰ کاربر حداقل یک شعبه دارد. فایروال باید بتواند ارتباط بین شعب را کاملاً پایدار نگه دارد.
FortiGate 100F
مناسب برای:
- ۱ تا ۳ شعبه
- ارتباطات Site-to-Site با حجم متوسط
- شبکههایی که ترافیک داخلشعبهای سبک دارند
در حالت بار زیاد یا ارتباط دائمی شعب بزرگ به محدودیت نزدیک میشود.
FortiGate 200F
طراحی شده برای:
- ۵ تا ۱۰+ شعبه
- ارتباطات دائمی و سنگین بین شعب
- سازمانهایی با ساختار توزیعشده (Distributed Enterprise)
- بانکها، بیمه، هلدینگها، مجموعههای خدماتی گسترده
اگر بیش از ۳ شعبه دارید → 200F انتخاب قطعی است.
۳. Cloud-first Architecture — تفاوت واقعی این دو مدل در محیطهای ابری
Cloud-first معماری استاندارد امروز شرکتهاست. ۱۰ سال پیش بیشتر ترافیک شبکه داخلی بود؛ امروز بیش از ۹۰٪ ترافیک به Cloud میرود:
- OneDrive / SharePoint
- Teams
- Salesforce
- Odoo / SAP Cloud
- Zoho / HubSpot
- Azure / AWS
اینجاست که توان SSL Inspection و SD-WAN نقش حیاتی پیدا میکند.
FortiGate 100F
- مناسب سازمانهایی با وابستگی متوسط به Cloud
- در بارهای Cloud-first سنگین (تیمهای محصول، DevOps، مالی، فروش) ممکن است فشار بالا رود
- برای شرکتهای 100–200 کاربر مناسب
FortiGate 200F
- بهترین انتخاب برای سازمانهایی که Cloud محور هستند
- پایداری کامل در ترافیک سنگین HTTPS
- Steering هوشمند برای SaaSهای حساس
- مناسب تیمهای بزرگ که دائماً از ابزارهای Cloud استفاده میکنند
اگر بیش از 30٪ ترافیکتان Cloud-first است → 200F بهتر است.
اگر بیش از 60٪ Cloud-first است → 200F ضروری است.
۴. Remote Work و VPN — یکی از بزرگترین تفاوتها
امروزه همه شرکتها به Remote Work نیاز دارند، حتی اگر تیم کوچک داشته باشند. VPN یکی از سنگینترین سرویسهای Layer 7 است و نیازمند:
- باز کردن Sessionهای زیاد
- رمزنگاری و رمزگشایی سریع
- مدیریت Tunnelهای متعدد
- SSL Deep Inspection در مسیر VPN
FortiGate 100F
- مناسب ۲۰–۵۰ کاربر VPN همزمان
- عملکرد مناسب برای تیمهای کوچک تا متوسط Remote Work
- مناسب برای شرکتهایی با چند مدیر یا کارمند دورکار
FortiGate 200F
- مناسب ۵۰ تا ۱۵۰ کاربر VPN همزمان
- مناسب شبکههای دارای Remote Work گسترده
- مناسب شرکتهایی که تیم میدانی، کارشناسان فروش یا پشتیبانی زیاد دارند
📌 اگر Remote Work بخش مهمی از سازمان شماست → 200F برتری چشمگیری دارد.
۵. نتیجهگیری بخش ۶
| قابلیت | 100F | 200F |
|---|---|---|
| SD-WAN | متوسط | سازمانی |
| مدیریت چند لینک | ۲ لینک | ۳–۶ لینک |
| Multi-Branch | ۱–۳ شعبه | ۵–۱۰ شعبه |
| Remote Work | ۲۰–۵۰ کاربر | ۵۰–۱۵۰ کاربر |
| Cloud-first | خوب | عالی |
| مناسب برای | سازمانهای متوسط | سازمانهای متوسط تا Enterprise |
جمعبندی: اگر سازمان Cloud-first است، شعب متعدد دارد، یا Remote Work زیاد دارد → FortiGate 200F انتخاب بدون رقیب است. اگر سازمان 100–200 کاربر دارد و ساختار سادهتری دارد → FortiGate 100F کافی و اقتصادی است.
ماتریس تصمیمگیری نهایی (Decision Matrix) و سناریوهای انتخاب سریع بین FortiGate 100F و 200F
در این بخش، تمام نتایج فنی و عملی بخشهای قبل را در قالب یک بررسی سریع و دقیق خلاصه میکنیم. این ماتریس باعث میشود کاربر در چند ثانیه بداند کدام مدل برای سازمانش مناسبتر است.
۱. ماتریس نهایی تصمیمگیری FortiGate 100F vs FortiGate 200F
| معیار کلیدی | FortiGate 100F | FortiGate 200F |
|---|---|---|
| تعداد کاربران | 100–250 | 250–600 |
| SSL Inspection | بالا | بسیار بالا |
| توان IPS/AV | بالا | Enterprise |
| SD-WAN | متوسط | سازمانی |
| تعداد لینک اینترنت | 1–2 لینک | 3–6 لینک |
| Remote Work | 20–50 کاربر | 50–150 کاربر |
| Multi-Branch | 1–3 شعبه | 5–10 شعبه |
| وابستگی به Cloud | متوسط | زیاد |
| حجم ترافیک SaaS | زیاد | بسیار زیاد |
| ظرفیت پورتها | متوسط | زیاد |
| آیندهپذیری | بالا | بسیار بالا |
| مناسب برای | سازمانهای متوسط | سازمانهای در حال رشد و Enterprise |
نتیجه:
• برای شبکههای کوچک تا متوسط → 100F کافی و بسیار مقرونبهصرفه است.
• برای شبکههای بزرگ، سنگین یا چند شعبهای → 200F انتخاب قطعی و آیندهنگرانه است.
۲. انتخاب سریع بر اساس نیاز سازمان (Quick Decision Guide)
این بخش دقیقاً همان چیزی است که کاربر نیاز دارد در ۳۰ ثانیه به تصمیم برسد.
اگر شبکه شما 100 تا 200 کاربر دارد → FortiGate 100F
بهترین برای:
- شرکتهای متوسط
- شبکههای تکشعبهای یا با یک شعبه
- SaaS متوسط تا سنگین
- تماسهای VoIP متوسط
- استفاده محدود از VPN
- SD-WAN در سطح پایه تا متوسط
اگر شبکه شما 250 تا 600 کاربر دارد → FortiGate 200F
بهترین برای:
- سازمانهای چند شعبهای
- SaaS سنگین (Teams / Zoom / CRM / ERP)
- SSL Inspection دائمی
- حملات IPS زیاد
- Remote Work گسترده
- SD-WAN چندلینگی
۳. انتخاب بر اساس معماری شبکه
✔ اگر معماری شما ساده است:
VLANها محدود، لینکهای اینترنت کم → 100F
✔ اگر معماری شما پیچیده است:
VLAN زیاد، سیاستهای امنیتی متعدد، چندین لینک اینترنت → 200F
۴. انتخاب بر اساس رشد سازمان در ۳ سال آینده
رشد آینده یکی از مهمترین معیارهای انتخاب فایروال است.
✔ اگر رشد آهسته دارید → FortiGate 100F
✔ اگر انتظار دارید تعداد کاربران/شعب طی ۲–۳ سال بیشتر شود → FortiGate 200F
۵. انتخاب بر اساس امنیت
✔ سطح امنیتی متوسط → 100F
✔ امنیت پیشرفته و حساس → 200F
مثال:
• اگر شرکت شما سرویسهای مالی، پزشکی، دولتی، SaaS داخلی یا دادههای حساس دارد → 200F توصیه میشود.
۶. انتخاب بر اساس ترافیک SaaS
SaaS متوسط → 100F
SaaS سنگین (Teams، Zoom، M365 در مقیاس بالا) → 200F
۷. انتخاب بر اساس Remote Work
تیم کوچک ریموت → 100F
تیم بزرگ ریموت / ارتباط دائمی → 200F
۸. جمعبندی نهایی
✔ FortiGate 100F
بهترین گزینه برای شرکتهایی با:
- 100–200 کاربر
- معماری شبکه متوسط
- اتصالهای کم
- SD-WAN سبک
- بودجه متعادل
✔ FortiGate 200F
انتخاب قطعی برای سازمانهایی با:
- 250–600 کاربر
- چندین شعبه
- لینک اینترنت متعدد
- ترافیک SaaS سنگین
- نیازهای امنیتی بالا
- رشد سریع
انتخاب بین FortiGate 100F و FortiGate 200F کاملاً به ابعاد شبکه، تعداد کاربران، معماری Cloud-first، میزان وابستگی به SaaS، تعداد لینکهای اینترنت و سطح امنیت موردنیاز بستگی دارد.
FortiGate 100F مناسبتر است اگر:
- بین 100 تا 200 کاربر دارید
- SD-WAN سبک و یک یا دو لینک اینترنت دارید
- Remote Work سبک دارید
- ترافیک SaaS متوسط دارید
- ساختار امنیتی شما خیلی سنگین نیست
- بودجه برایتان مهم است
FortiGate 200F مناسبتر است اگر:
- بیش از 250 کاربر دارید
- چند شعبه دارید
- SD-WAN چندلینکی نیاز دارید
- SSL Inspection همیشه فعال است
- Remote Work گسترده دارید
- حملات IPS زیاد تجربه میکنید
- ترافیک Cloud-first سنگین دارید
پرسشهای متداول (FAQ)
1. تفاوت اصلی FortiGate 100F با 200F چیست؟
تفاوت اصلی در ظرفیت کاربران، توان پردازشی، تعداد پورتها، توان SD-WAN، قدرت SSL Inspection و قابلیت مدیریت چند شعبه است. 100F برای 100–200 کاربر مناسب است، اما 200F برای شبکههای 250–600 کاربر طراحی شده است.
2. برای شبکه 200 کاربر کدام مدل مناسبتر است؟ 100F یا 200F؟
برای 200 کاربر، 100F همچنان قابلاستفاده است؛ اما اگر SSL Inspection فعال باشد یا SaaS/Teams/Zoom سنگین باشد، 200F انتخاب آیندهنگرانهتر است.
3. آیا FortiGate 200F برای شبکههای چند شعبهای بهتر است؟
بله. 200F میتواند ۵ تا ۱۰ شعبه را پشتیبانی کند، در حالی که 100F برای حداکثر ۱–۳ شعبه طراحی شده است.
4. کدام مدل SD-WAN قویتری دارد؟
FortiGate 200F با توان مدیریت ۳ تا ۶ لینک با Steering هوشمند و تحلیل لحظهای کیفیت لینکها. 100F تنها برای ۱–۲ لینک مناسب است.
5. آیا هر دو مدل برای SSL Inspection مناسب هستند؟
بله، اما:
• 100F: مناسب SSL Inspection متوسط
• 200F: مناسب SSL Inspection سنگین در شبکههای Enterprise
6. مصرف CPU در اجرای IPS در کدام مدل کمتر است؟
200F به دلیل توان پردازشی بالاتر و معماری سازمانی، در اجرای IPS سنگین مصرف CPU بسیار پایینتری نسبت به 100F دارد.
7. چه زمانی 100F کافی نیست و باید سراغ 200F برویم؟
زمانی که:
• تعداد کاربران بالای 220 نفر شود
• Remote Work سنگین باشد
• SSL Inspection دائمی باشد
• SD-WAN چندلینکی لازم باشد
• حملات IPS زیاد باشد
• شعب متعدد وجود داشته باشد
8. آیا FortiGate 200F ارزش هزینه بیشتر را دارد؟
اگر سازمان شما رشد دارد، شعبه اضافه میشود، ترافیک Cloud-first بالاست یا امنیت برایتان بسیار مهم است → بله، قطعاً ارزش دارد و هزینهاش در چند ماه اول جبران میشود.
9. پایداری VPN در 100F و 200F چه تفاوتی دارد؟
• 100F: مناسب 20–50 کاربر VPN
• 200F: مناسب 50–150 کاربر VPN همزمان
اگر تیم Remote Work بزرگ دارید → 200F انتخاب بهتر است.
10. آیا FortiGate 100F و 200F از FortiOS 7.4 پشتیبانی میکنند؟
بله، هر دو مدل کاملاً با FortiOS 7.4 و 7.6 سازگار هستند و قابلیتهایی مثل:
• ZTNA 2.0
• Self-Learning IPS
• DEM
• Inline Sandbox
را پشتیبانی میکنند.
مشاوره تخصصی Aren Network
برای انتخاب بهترین فایروال سری F متناسب با تعداد کاربران، نوع شبکه، ترافیک SaaS و نیازهای امنیتی:
تماس با کارشناسان: 02191303148